



Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

Телефоны пользователей WhatsApp в поисковой выдаче Google — баг или фича

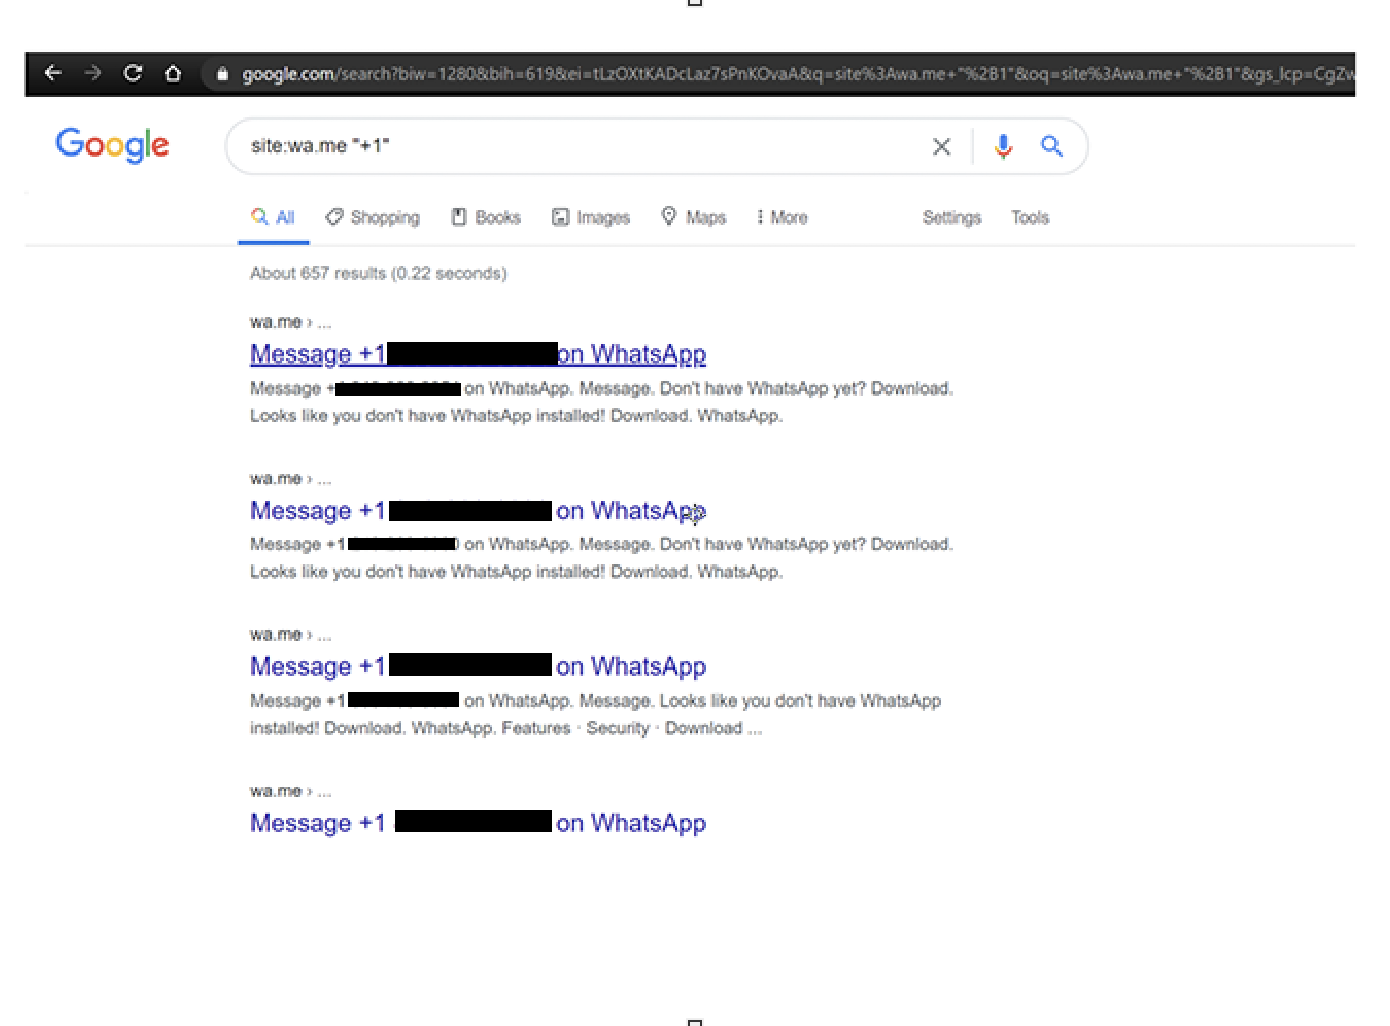
Исследователь в области безопасности обнаружил ряд телефонных номеров, привязанных к аккаунтам WhatsApp, в открытом доступе. Оказалось, что поисковой движок Google проиндексировал их, в связи с чем эксперт объявил это проблемой конфиденциальности.

Специалист ссылается на функцию под названием «Click to Chat», поскольку именно она позволяет поисковой системе Google Search индексировать телефонные номера пользователей.

Однако представители Facebook утверждают, что это абсолютно нормальная ситуация — поисковик индексирует лишь то, что люди сами предпочли сделать общедоступным.

С такой позицией несогласен Атул Джейрем, занимающийся поиском уязвимостей и других проблем безопасности. Он называет появление телефонов в поисковой выдаче «утечкой» и считает, что в WhatsApp присутствует баг, угрожающий конфиденциальности пользователей.

Давайте разберёмся, что же собой представляет «Click to Chat». На самом деле, эта функция может быть действительно полезна, поскольку позволяет веб-сайтам общаться с посетителями через WhatsApp.

Для этого используется специальный QR-код, связанный с телефонным номером владельца или администратора веб-ресурса. Зашедший на сайт пользователь может просканировать этот код, а затем кликнуть ссылку, которая запустит сессию в WhatsApp.

Джейрем видит проблему в том, что телефонные номера пользователей могут всплывать в поисковой выдаче Google, поскольку движки таких систем сканируют метаданные Click to Chat. При этом сами номера телефонов являются частью строки URL — https://wa.me/<телефонный_номер>.

В результате, как утверждает исследователь, происходит утечка телефонных номеров в виде простого текста, что позволит спамерам собрать их и использовать в своих кампаниях.

Баг или фича? Представители Threatpost связались с отдельными пользователями, чьи телефоны доступны в Сети. В большинстве случаев люди были в курсе так называемой «утечки» и даже специально использовали ситуацию для продвижения своего бизнеса или услуг.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru