



Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Лишь треть пользователей меняет пароли после сообщения об утечках

Как выяснили аналитики института CyLab, специализирующиеся на конфиденциальности и безопасности, лишь треть пользователей меняет свои пароли после официальных сообщений об утечке данных.

Свои выводы исследователи строили не на результатах опросов (как это обычно бывает), а на подлинном веб-трафике конкретных пользователей Сети. Свой отчёт специалисты представили в рамках IEEE 2020 Workshop on Technology and Consumer Protection.

В сборе реального трафика принимали участие аналитики Security Behavior Observatory (SBO), задача которых была собрать полную историю браузеров добровольно подписавшихся на это пользователей.

В результате удалось вычленить и проанализировать данные, полученные с 249 компьютеров добровольцев. Информация собиралась с января 2017 года по декабрь 2018-го. Помимо самого трафика, анализировались и сохранённые в браузерах пароли, которые пользователи ежедневно используют для аутентификации.

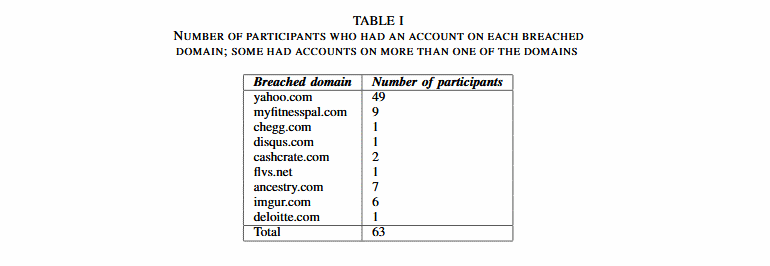
Из 249 добровольцев 63 в той или иной степени были затронуты утечками. При этом площадки, ставшие жертвами подобных киберинцидентов, официально уведомляли об утечке.

Исследование (PDF) CyLab показало, что 33% (21 из 63) юзеров проследовали на скомпрометированные площадки и поменяли пароли от своих аккаунтов. Из этих 21 сознательных пользователей лишь 15 сменили пароли в течение трёх месяцев.

Однако и здесь есть свои нюансы: всего 9 пользователей, понимающих опасность утечки, выбрали стойкие пароли. Остальные же установили слабые учётные данные.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru