



Вышла iOS 13.5.1, Apple устранила опасность джейлбрейка

Вышла iOS 13.5.1, Apple устранила опасность джейлбрейка

Вышла iOS 13.5.1, Apple устранила опасность джейлбрейка

Вчера Apple разослала всем пользователям iOS новый патч, с помощью которого разработчики устранили нашумевшую в последние дни угрозу, позволяющую провести джейлбрейк любого iPhone с актуальной ОС.

Версию iOS 13.5.1 Apple специально выпустила из-за серьёзной уязвимости, которую использовала команда unc0ver для создания универсального джейлбрейка.

Технические подробности уязвимости пока не раскрываются, поскольку не все пользователи успели установить обновление. Тем не менее скорость реагирования Apple в этот раз радует.

Напомним, техногигант старается максимально быстро патчить допускающие джейлбрейк бреши, поскольку их также могут использовать в атаках киберпреступники.

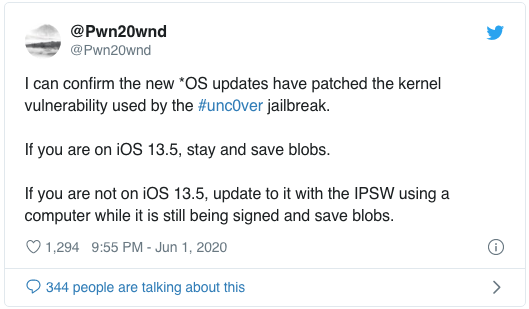
Один из ключевых представителей сообщества джейлбрейкеров в Twitter подтвердил, что с выходом iOS 13.5.1 Apple действительно закрыла опасную дыру в операционной системе.

Помимо этого, в новой версии ОС техногигант также устранил ряд багов, повысил производительность и добавил новые Memoji-стикеры.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru