



Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Исследователи проекта Kaspersky ICS CERT предупреждают о целевых атаках киберпреступников на промышленные организации в Японии и странах Европы. Экспертов особенно поражают подготовленность злоумышленников и сложность операций.

Впервые команда Kaspersky ICS CERT столкнулась с этими атаками в начале 2020 года. В мае группировка переключилась на организации в Японии, Италии, Германии и Великобритании.

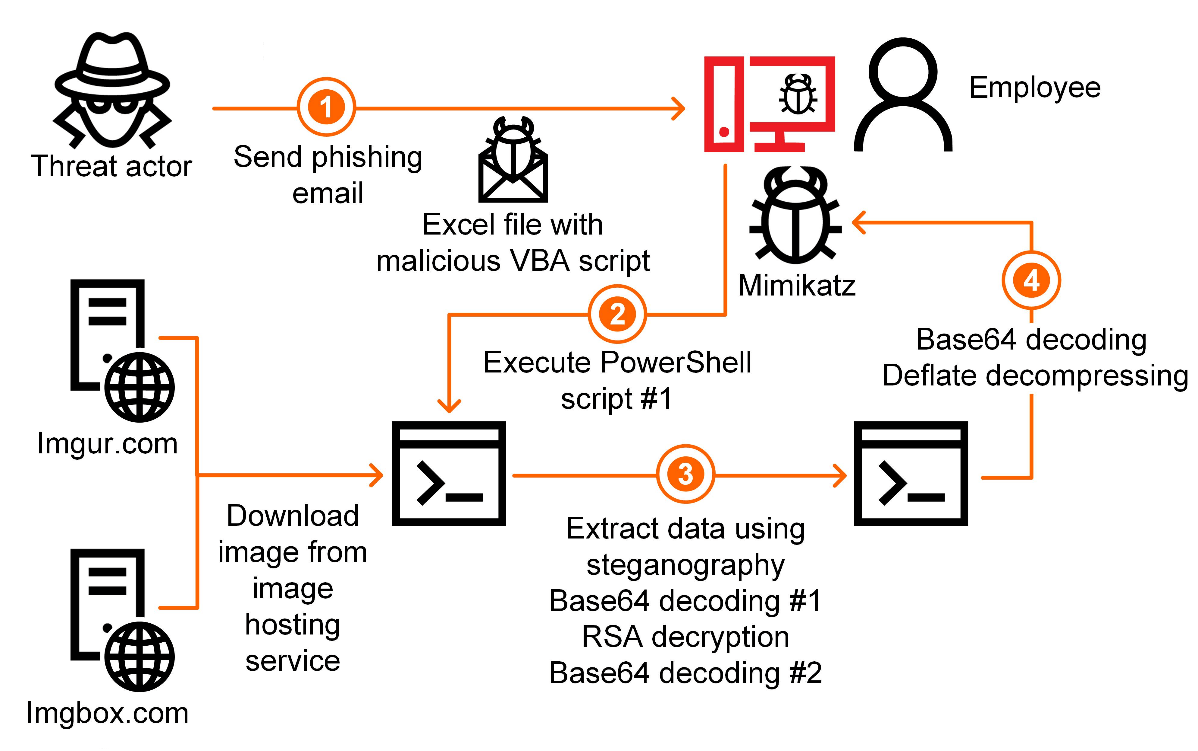
Киберпреступники также выбрали себе в цели поставщиков оборудования и программного обеспечения для промышленных организаций. В качестве первой ступени в операциях используется целевой фишинг — к электронным письмам прикрепляются вредоносные документы Microsoft Office.

Атакующие используют скрипты PowerShell и ряд других способов, которые помогают им избегать детектирования и препятствовать анализу образцов вредоносных программ.

Согласно отчёту Kaspersky ICS CERT, киберпреступники адаптируют каждое письмо под конкретного получателя, учитывая его родной язык и другие особенности.

Основная цель каждого такого письма — обманом заставить пользователя открыть документ из вложения и разрешить выполнение макросов. Помимо этого, преступники используют известный инструмент Mimikatz для кражи учётных данных от аккаунтов в Windows.

Эксперты отметили интересный нюанс: специальный PowerShell-скрипт, используемый атакующими, загружает изображение с хостинга Imgur или imgbox. Этот медиафайл содержит данные, извлекая которые, вредоносная программа создаёт ещё один скрипт PowerShell — обфусцированную версию Mimikatz.

На данный момент специалисты «Лаборатории Касперского» затрудняются назвать конечную цель злоумышленников.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru