



В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

Специалисты выявили 26 новых уязвимостей в USB-стеке. Все бреши затрагивают целый спектр операционных систем: Linux, macOs, Windows и FreeBSD; часть из них потенциальный злоумышленник может использовать в атаке.

Сотрудники Университета Пердью и Федеральной политехнической школы Лозанны утверждают, что им удалось обнаружить проблемы безопасности с помощью специального инструмента, которому присвоили имя USBFuzz.

Принцип работы USBFuzz заключается в отправке большого количества некорректных, неожиданных и случайных данных другим приложениям. Именно так исследователи протестировали ряд программного обеспечения и выявили уязвимости.

В частности, по словам экспертов, потенциально опасные бреши нашлись в драйверах USB, которые используются во многих современных операционных системах.

«USBFuzz способен эмулировать подключаемое USB-устройство, отправляющее драйверам набор случайных данных. Поскольку эмулируемое устройство работает на аппаратном уровне, портировать его на другие платформы было делом времени», — описывают проблемы специалисты.

Помимо Linux, на которой, как правило, проводят подобные тестирования, исследователи изучили следующие операционные системы:

  • FreeBSD 12 (последняя версия).
  • macOS 10.15 Catalina
  • Windows 8 и 10.

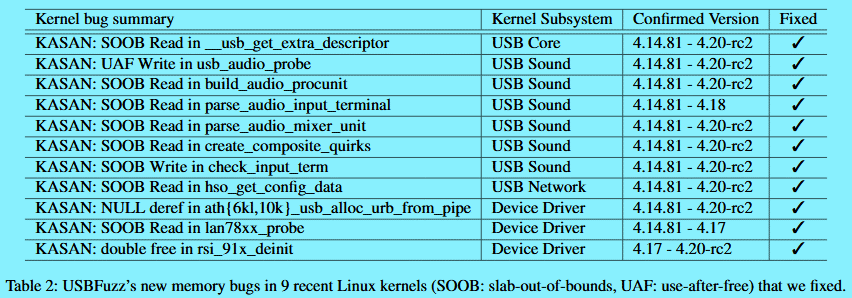
В результате эксперты нашли 26 багов. 18 были выявлены в Linux (11 уже устранены).

Помимо этого, исследователи обещали опубликовать код USBFuzz в своём репозитории GitHub.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru