



С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

Microsoft обещает оснастить биометрическую систему аутентификации Windows Hello двумя дополнительными функциями. Корпорация утверждает, что нововведения будут доступны в крупном обновлении операционной системы — Windows 10 2004 (May 2020 Update).

Судя по всему, Microsoft видит за Windows Hello будущее, поскольку с каждым обновлением функций Windows 10 разработчики совершенствовали эту систему аутентификации.

Релиз крупного майского апдейта Windows 10 2004 (May 2020 Update) запланирован на эту неделю. А значит, уже совсем скоро пользователи смогут попробовать новые функциональные возможности, которые техногигант реализовал в Windows Hello.

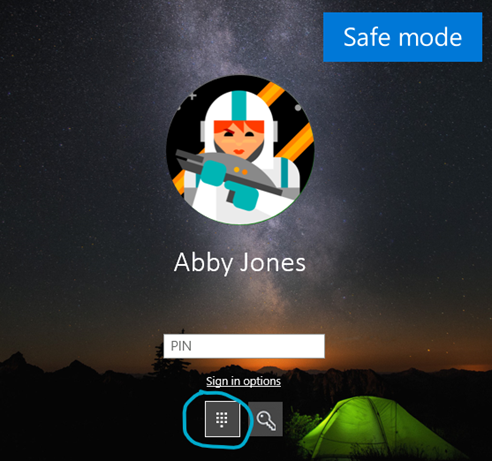
Первое нововедение коснётся входа в систему с помощью PIN-кода в безопасном режиме. Таким образом, вам не придётся задействовать пароль, если понадобится загрузить операционную систему Windows 10 в безопасном режиме (часто используется для устранения багов и общих проблем ОС).

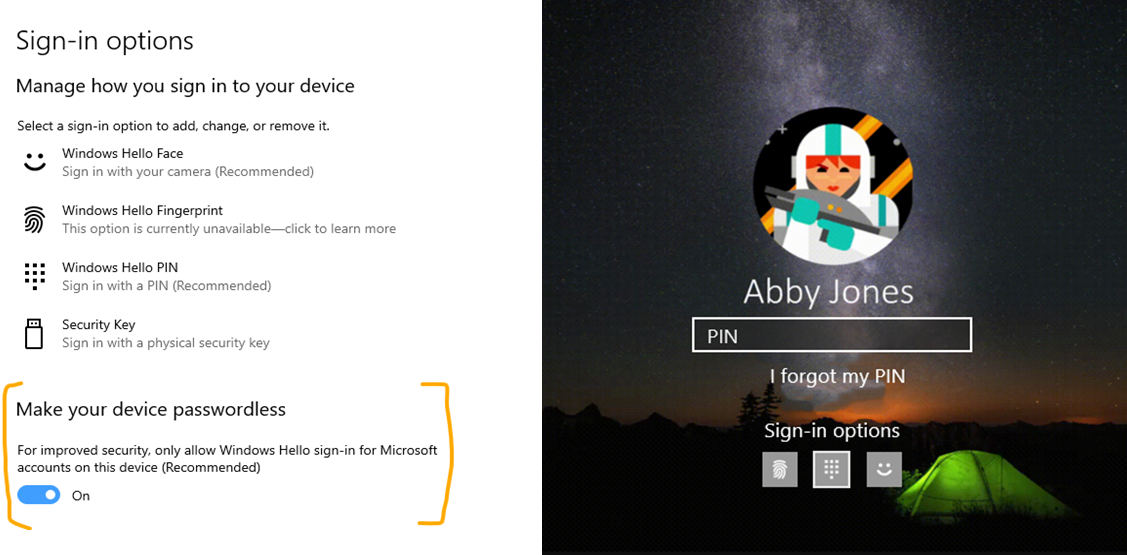
Вторая новая функция ещё интереснее — появится возможность использовать Windows Hello для входа в свой аккаунт Microsoft. Чтобы активировать этот метод аутентификации, нужно проследовать в настройки учётной записи и найти там «опции входа».

Далее вы увидите специальный пункт «Сделать устройство беспарольным», после активации которого можно будет использовать сканирование лица, отпечатка пальца или PIN-код для входа в Microsoft-аккаунт.

В целом многие ждут выхода Windows 10 2004, поскольку этот релиз обещает быть богатым на новые функции (в отличие от Windows 10 1909, который больше напоминал Service Pack). К счастью, осталось ждать недолго.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru