



С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

С выходом Windows 10 2004 система Windows Hello получит новые функции

Microsoft обещает оснастить биометрическую систему аутентификации Windows Hello двумя дополнительными функциями. Корпорация утверждает, что нововведения будут доступны в крупном обновлении операционной системы — Windows 10 2004 (May 2020 Update).

Судя по всему, Microsoft видит за Windows Hello будущее, поскольку с каждым обновлением функций Windows 10 разработчики совершенствовали эту систему аутентификации.

Релиз крупного майского апдейта Windows 10 2004 (May 2020 Update) запланирован на эту неделю. А значит, уже совсем скоро пользователи смогут попробовать новые функциональные возможности, которые техногигант реализовал в Windows Hello.

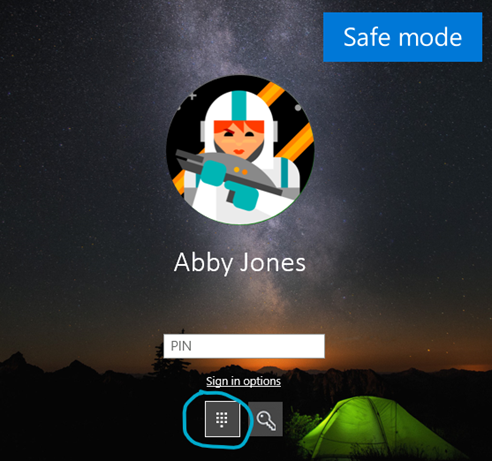
Первое нововедение коснётся входа в систему с помощью PIN-кода в безопасном режиме. Таким образом, вам не придётся задействовать пароль, если понадобится загрузить операционную систему Windows 10 в безопасном режиме (часто используется для устранения багов и общих проблем ОС).

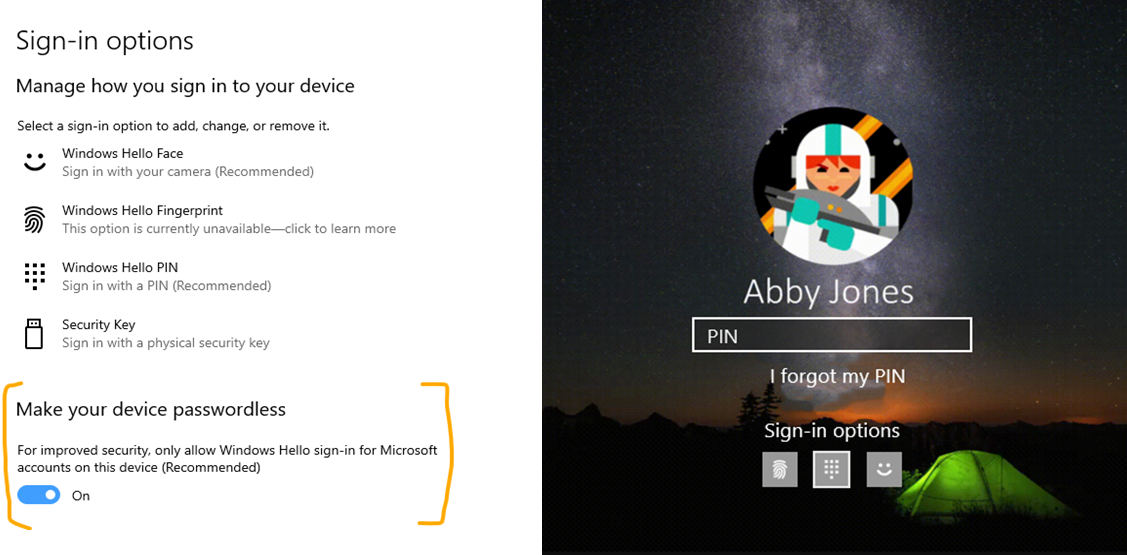
Вторая новая функция ещё интереснее — появится возможность использовать Windows Hello для входа в свой аккаунт Microsoft. Чтобы активировать этот метод аутентификации, нужно проследовать в настройки учётной записи и найти там «опции входа».

Далее вы увидите специальный пункт «Сделать устройство беспарольным», после активации которого можно будет использовать сканирование лица, отпечатка пальца или PIN-код для входа в Microsoft-аккаунт.

В целом многие ждут выхода Windows 10 2004, поскольку этот релиз обещает быть богатым на новые функции (в отличие от Windows 10 1909, который больше напоминал Service Pack). К счастью, осталось ждать недолго.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru