



Kaspersky представил собственную SIEM KUMA и единую модульную платформу

Kaspersky представил собственную SIEM KUMA и единую модульную платформу

Kaspersky представил собственную SIEM KUMA и единую модульную платформу

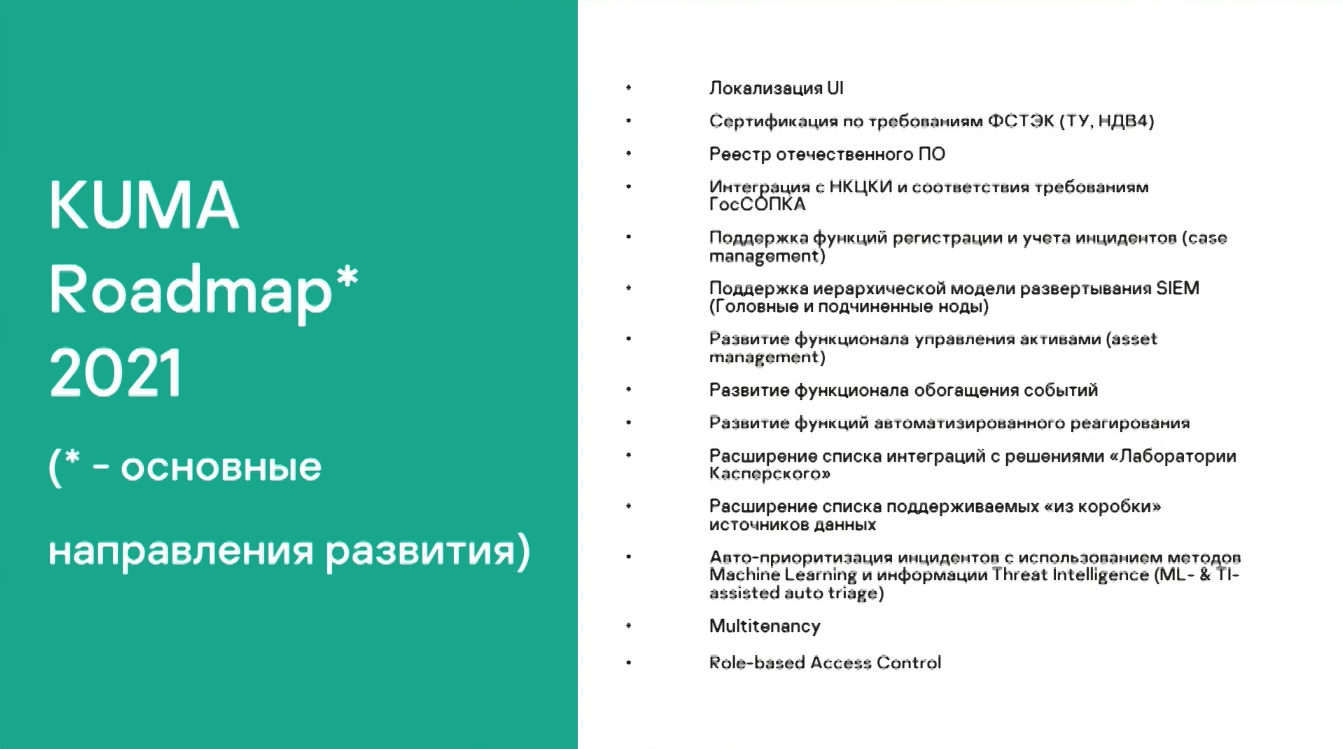
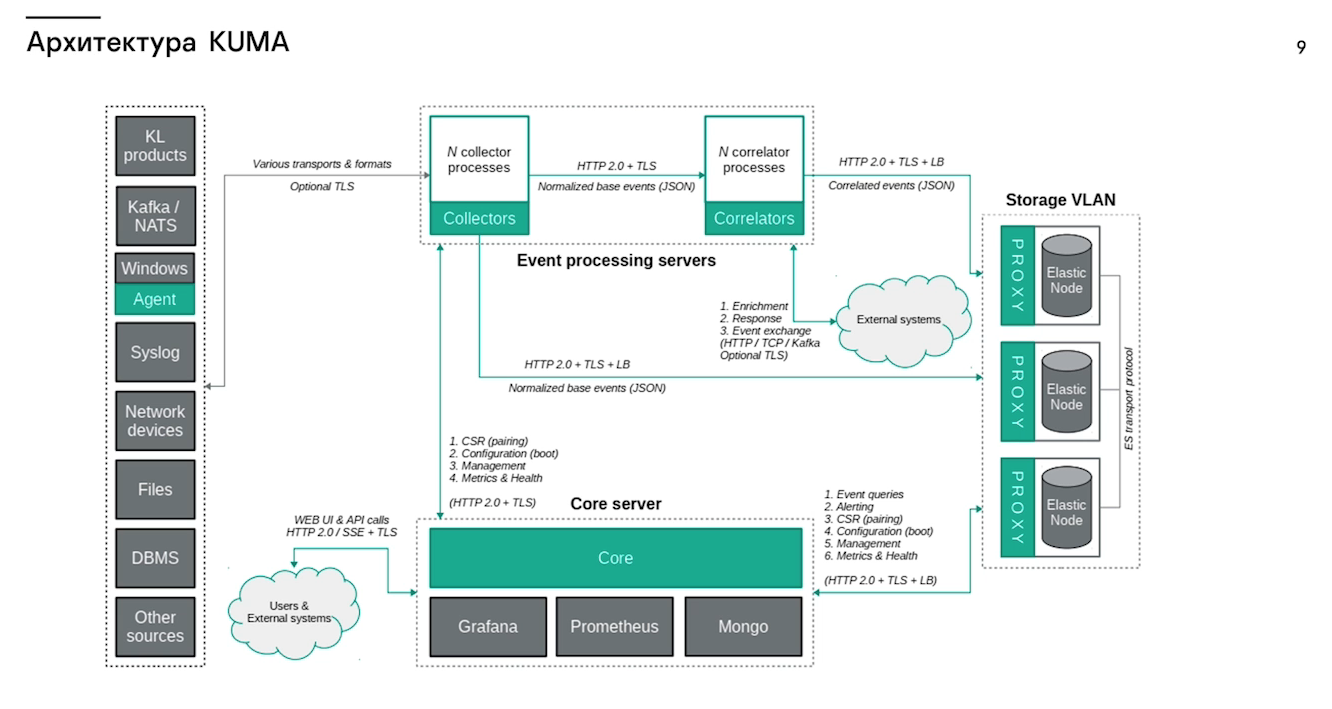
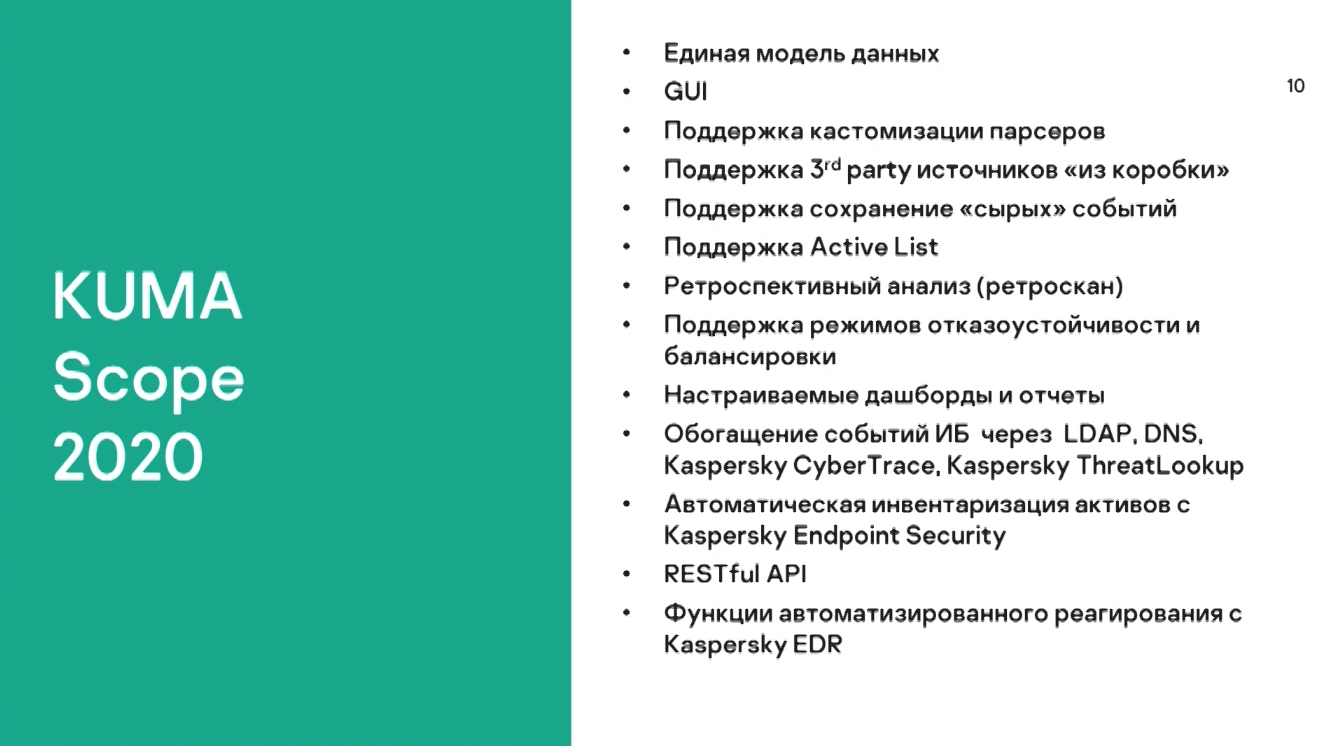
Павел Таратынов, отвечающий в «Лаборатории Касперского» за развитие направлений SOC и SIEM, на онлайн-мероприятии Kaspersky ON AIR рассказал о новом продукте, который в настоящее время находится в активной разработке. Речь идёт о Kaspersky Unified Monitoring & Analysis Platform (KUMA) — SIEM от «Лаборатории Касперского».

Несмотря на полностью состоявшийся мировой рынок SIEM у российского антивирусного гиганта есть свои мотивы — многим клиентам, как показали опросы, не хватает альтернативы.

«Ещё несколько лет назад мы не видели необходимости в собственной SIEM. Сейчас же ситуация изменилась», — объясняет Таратынов.

Специалист отметил, что сегодня на выбор решений, обеспечивающих информационную безопасность, сильно влияет геополитика. Например, в лидерах рынка по версии Gartner все вендоры из одной страны.

«Многие наши клиенты по геополитическим причинам не могут или не хотят использовать эти решения. Здесь и мы стали заложниками этой ситуации, когда Splunk ушёл из России. Мы сами были клиентами этого разработчика и использовали SIEM от Splunk».

В результате «Лаборатория Касперского» оказалась перед необходимостью срочно искать альтернативу для миграции. Таратынов подчеркнул, что служба безопасности Kaspersky находится как раз в процессе перехода на KUMA.

Однако главной причиной создание SIEM от «Лаборатории Касперского» стало серьёзное расширение портфолио антивирусной компании за счёт множества новых решений. При этом решения не всегда были интегрированы между собой — не хватало центрального звена.

В результате специалисты пришли к выводу, что разрабатывать надо не только SIEM, но и развивать единую модульную платформу Kaspersky (где SIEM будет одним из важных компонентов).

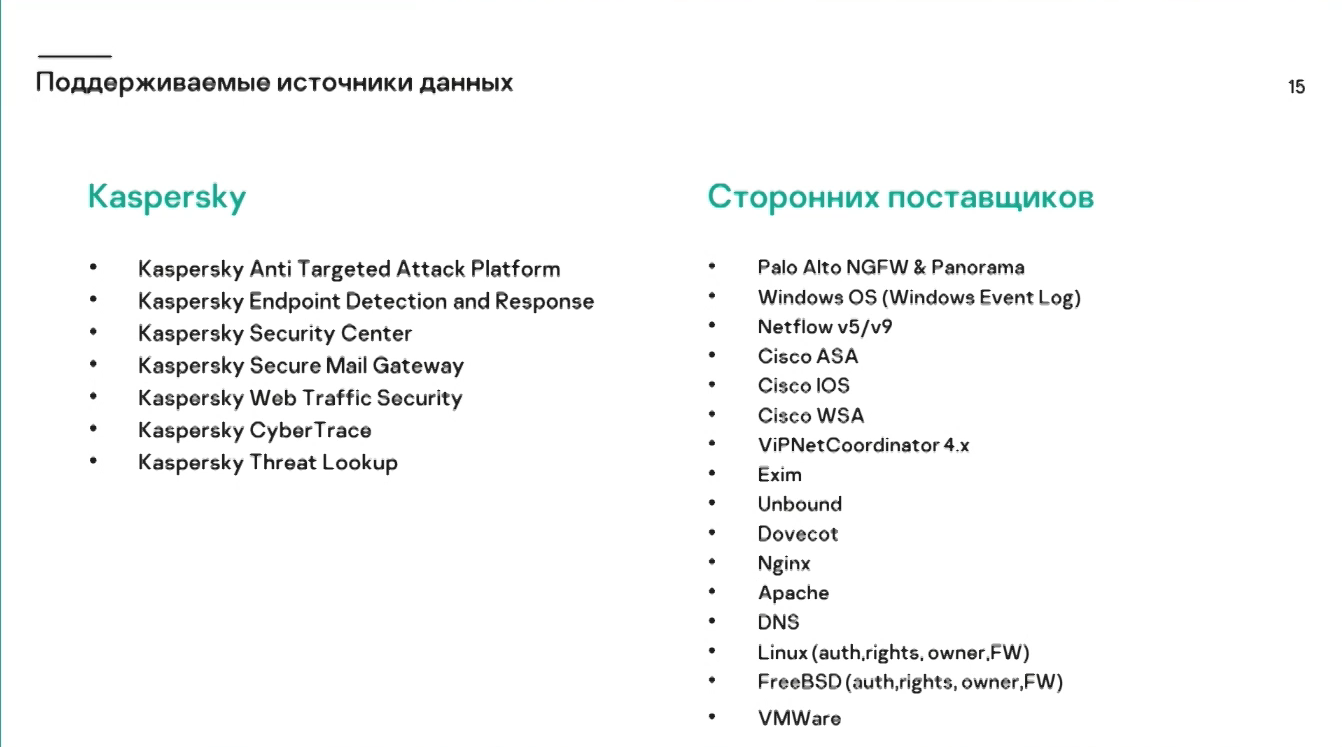
«Именно эта платформа объединит все наши решения, интегрирует их. Платформа будет открыта также для интеграции с решениями сторонних поставщиков, а заказчик сможет выбирать только те компоненты, которые для него идеальны», — продолжает Павел.

KUMA здесь будет выполнять роль единой консоли мониторинга и реагирования на инциденты.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru