



Беспечный хакер слил исходный код GhostDNS в руки Avast

Беспечный хакер слил исходный код GhostDNS в руки Avast

Беспечный хакер слил исходный код GhostDNS в руки Avast

Исходный код набора эксплойтов GhostDNS забавным образом попал прямиком в руки экспертов из Avast. Благодаря этой случайности антивирусная компания смогла провести анализ компонентов вредоноса и описать его функциональные возможности.

Злоумышленники используют GhostDNS для осуществления CSRF-запросов и изменения настроек DNS. Таким образом они могут перенаправлять пользователей на фишинговые страницы.

Конечная цель операторов GhostDNS — похитить учётные данные от банковских сервисов и других аккаунтов.

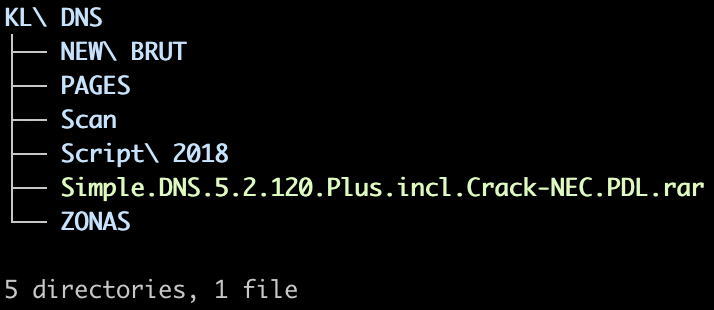
В один прекрасный день исходный код всего набора эксплойтов (а также фишинговых страниц) был запакован в RAR-архив и загружен на платформу общего доступа. За этим стоял некий неосмотрительный киберпреступник.

Беспечность последнего заключалась в отсутствии банального пароля, который бы защитил архив с исходным кодом. Более того, горе-хакер, у которого был установлен антивирус Avast, оставил активным компонент Web Shield, отвечающий за защиту от вредоносного веб-контента.

В результате такой халатности защитные механизмы Avast смогли проанализировать содержимое архива.

«Мы загрузили соответствующий файл — KL DNS.rar — и обнаружили полный исходный код набора эксплойтов GhostDNS», — пишут представители чешского антивирусного гиганта.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru