



Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

На днях стало известно об опасной уязвимости NXNSAttack, позволяющей превратить единственный DNS-запрос в полноценную DDoS-атаку. В связи с этим специалисты Microsoft рассказали о способах защиты от NXNSAttack.

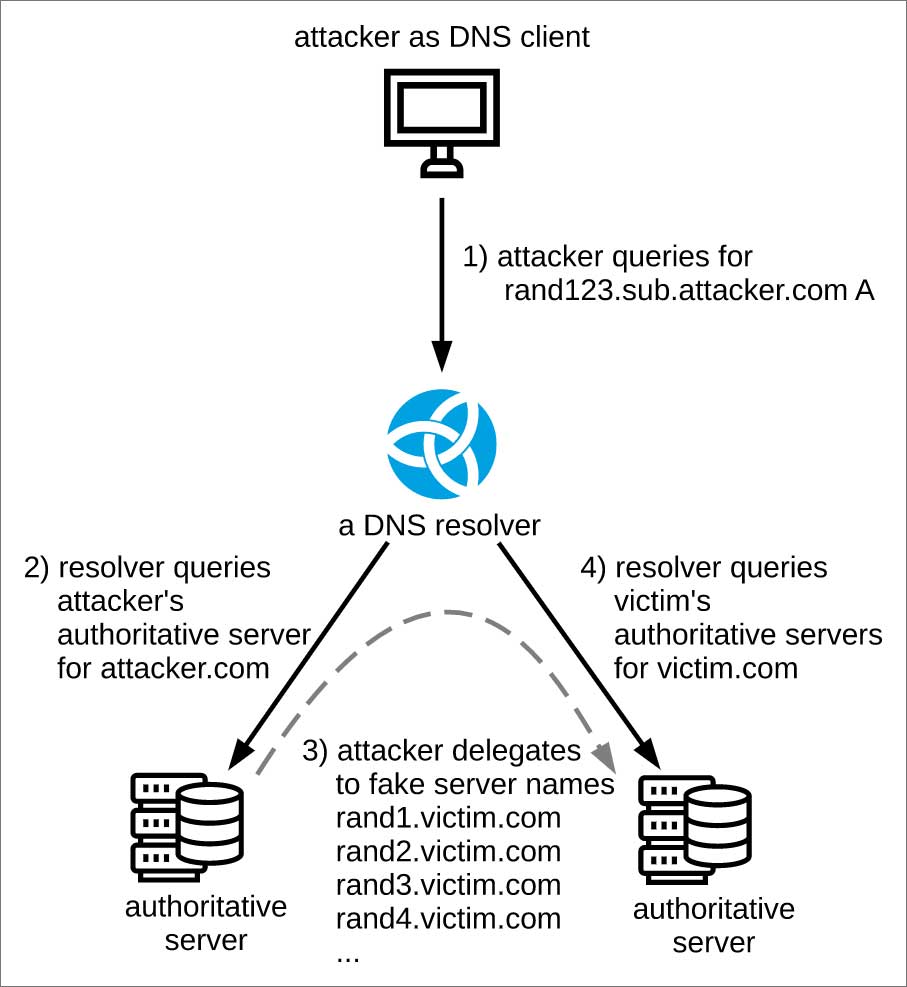
Немного о NXNSAttack: используя эту брешь, атакующий может отправить запрос рекурсивному DNS-серверу, после чего этот запрос будет перенаправлен авторитативному серверу.

Далее происходит цепочка запросов-ответов, которая с подачи злоумышленника может быстро перерасти в DDoS-атаку, что выведет авторитативный сервер из строя. Специалисты Nic.cz опубликовали схему NXNSAttack-атаки, выглядит она следующим образом:

По словам исследователей, новая проблема безопасности может поспособствовать просто «убийственной» атаке на серверы. В результате ни одна из целей злоумышленников не сможет выдержать такого количества запросов.

Наиболее полную информацию об уязвимости можно найти на специальном сайте NXNSAttack.com http://thttp//www.nxnsattack.com/, который специалисты создали специально для осведомлённости сообщества.

Microsoft со своей стороны опубликовала посвящённую проблеме безопасности заметку «ADV200009 | Windows DNS Server Denial of Service Vulnerability», которая поможет владельцам серверов снизить риски DDoS-атак.

В частности, техногигант предлагает использовать PowerShell-командлет Set-DnsServerResponseRateLimiting, который поможет DNS-серверам защититься от использования своих ресурсов в DDoS-атаках.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru