



Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

Microsoft опубликовала рекомендации по борьбе с уязвимостью NXNSAttack

На днях стало известно об опасной уязвимости NXNSAttack, позволяющей превратить единственный DNS-запрос в полноценную DDoS-атаку. В связи с этим специалисты Microsoft рассказали о способах защиты от NXNSAttack.

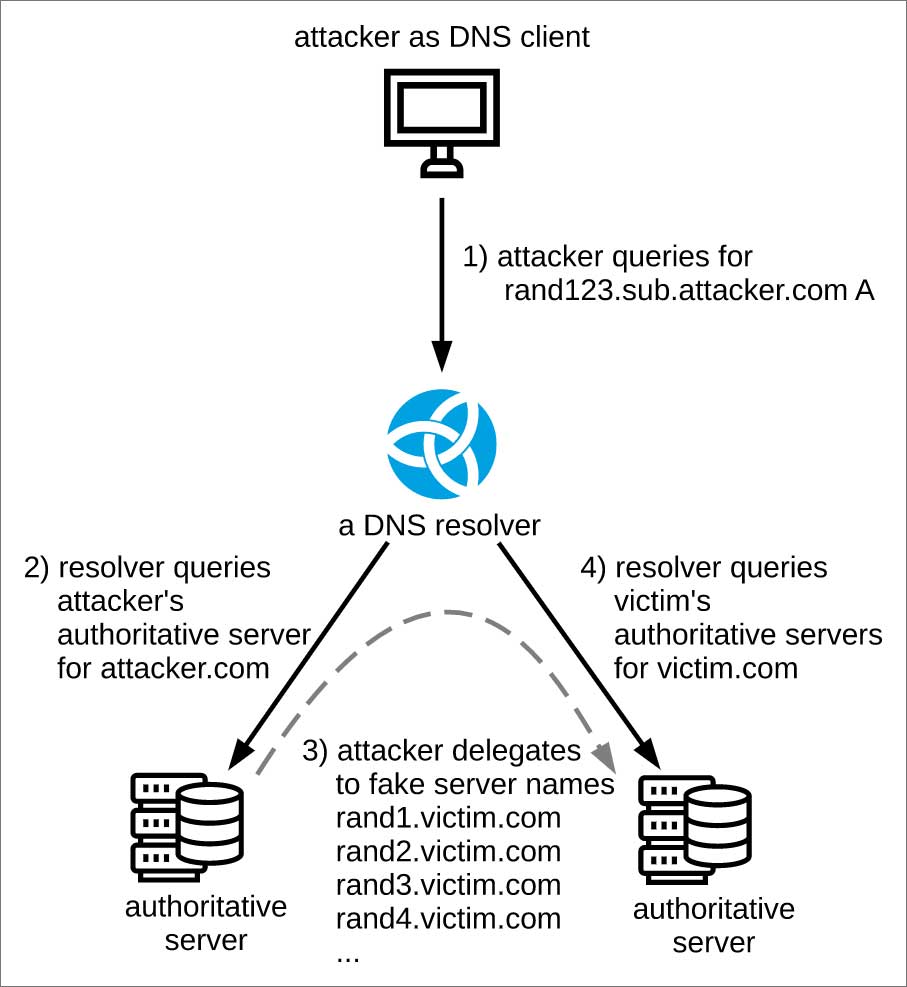
Немного о NXNSAttack: используя эту брешь, атакующий может отправить запрос рекурсивному DNS-серверу, после чего этот запрос будет перенаправлен авторитативному серверу.

Далее происходит цепочка запросов-ответов, которая с подачи злоумышленника может быстро перерасти в DDoS-атаку, что выведет авторитативный сервер из строя. Специалисты Nic.cz опубликовали схему NXNSAttack-атаки, выглядит она следующим образом:

По словам исследователей, новая проблема безопасности может поспособствовать просто «убийственной» атаке на серверы. В результате ни одна из целей злоумышленников не сможет выдержать такого количества запросов.

Наиболее полную информацию об уязвимости можно найти на специальном сайте NXNSAttack.com http://thttp//www.nxnsattack.com/, который специалисты создали специально для осведомлённости сообщества.

Microsoft со своей стороны опубликовала посвящённую проблеме безопасности заметку «ADV200009 | Windows DNS Server Denial of Service Vulnerability», которая поможет владельцам серверов снизить риски DDoS-атак.

В частности, техногигант предлагает использовать PowerShell-командлет Set-DnsServerResponseRateLimiting, который поможет DNS-серверам защититься от использования своих ресурсов в DDoS-атаках.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru