



В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

В Украине пойман киберпреступник, продававший миллиарды учётных данных

Служба безопасности Украины (СБУ) задержала киберпреступника, известного под псевдонимом Sanix. Его обвиняют в продаже «миллиардов украденных учётных данных» на хакерских форумах и в каналах Telegram.

Правоохранители арестовали предполагаемого преступника в Ивано-Франковске. На данный момент в интересах следствия настоящее имя «хакера» не раскрывается.

Однако уже известно, что у пользователя под ником Sanix за плечами богатая история активности на форумах, посвящённых киберпреступной тематике. Впервые Sanix «засветился» на одной из таких площадок в 2018 году.

Злоумышленник выступал посредником при продаже украденных у пользователей учётных данных. Другими словами, Sanix собирал фигурировавшую в утечках информацию, похищенную у взломанных компаний, а затем компилировал большие списки имён пользователей и паролей.

После этого обвиняемый перепродавал данные другим киберпреступникам: группам спамеров, взломщикам аккаунтов, операторам ботнетов.

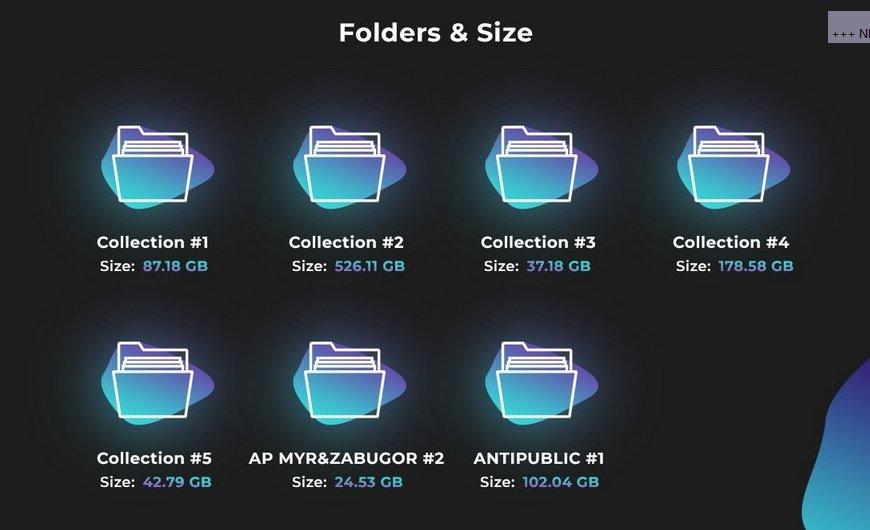
В Telegram данный персонаж действовал под именем Sanixer. В мессенджере он слил базы под именами Collection #1, #2, #3, #4, #5, Antipublic, содержащие миллионы уникальных связок «имя пользователя-пароль».

Согласно пресс-релизу СБУ, правоохранители обнаружили базу Collection #1 на компьютере задержанного гражданина. Помимо учётных данных, товарищ хранил PIN-коды банковских карт, данные аккаунтов PayPal и криптовалютные кошельки.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru