



Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

У встроенного в Windows 10 антивируса Microsoft Defender есть множество дополнительных функций, которые спрятаны от глаз обычного пользователя. Получив доступ к этим настройкам, можно гибко кастомизировать защитное решение, поэтому будет полезно узнать, как добраться до скрытых возможностей.

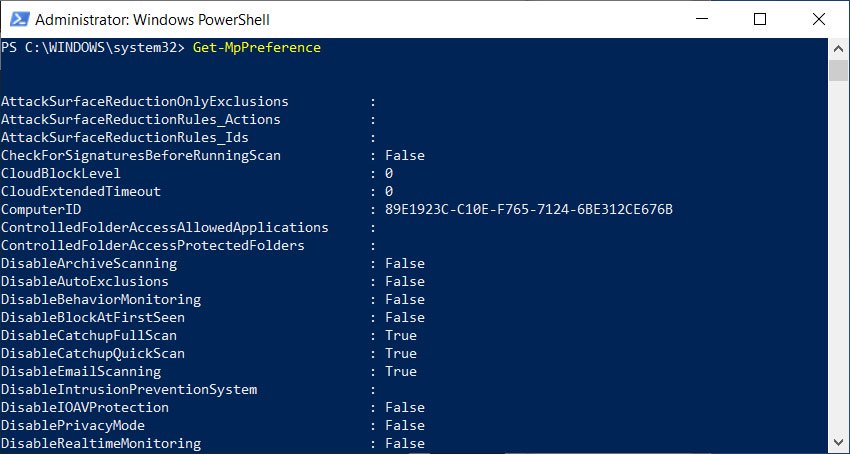
Чтобы просмотреть и сконфигурировать полный список настроек Microsoft Defender, пользователи Windows могут воспользоваться двумя командами PowerShell:

Get-MpPreference
Set-MpPreference

В этом случае сам список будет выглядеть следующим образом:

Далее можно использовать Set-MpPreference для настройки. Например, чтобы отключить функцию Behavior Monitoring в Microsoft Defender, можно выполнить следующую команду:

Set-MpPreference DisableBehaviorMonitoring True

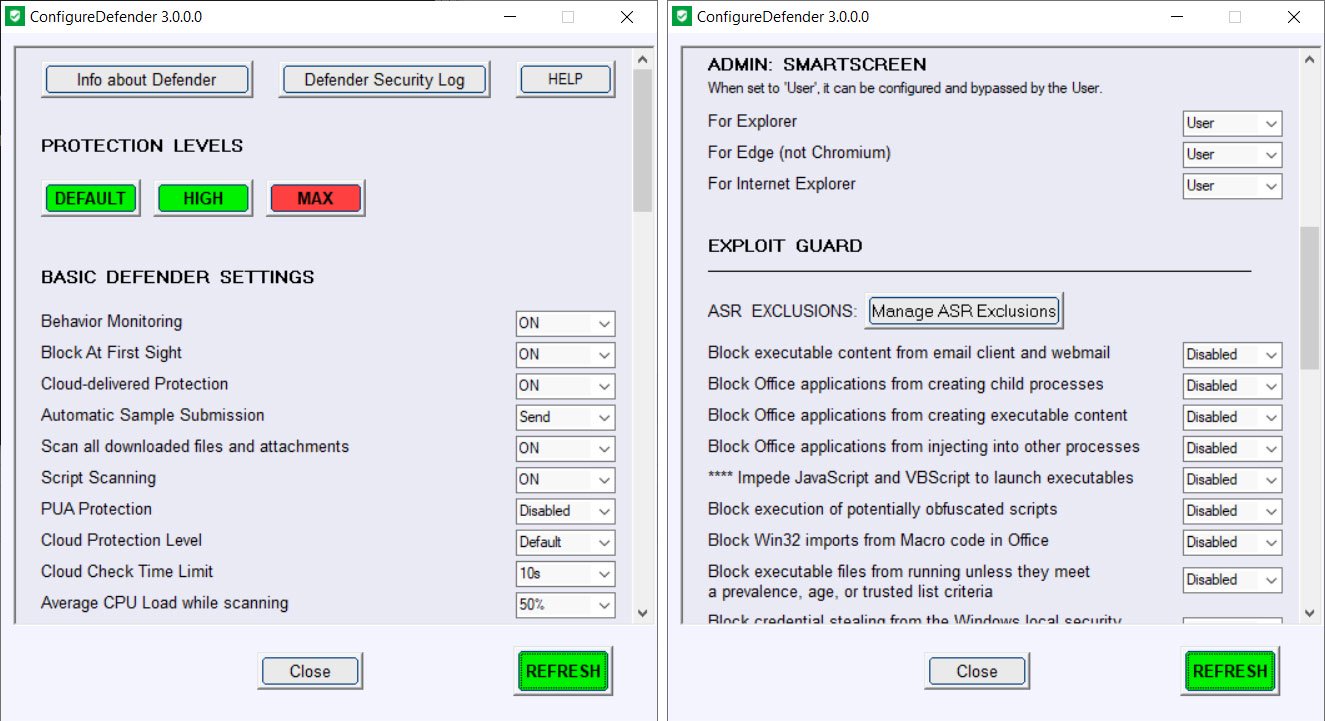
Но есть и другой, более лёгкий способ настроить скрытые возможности встроенной антивирусной программы. Инструмент ConfigureDefender, который является частью проекта Hard_Configurator, позволяет легко управлять спрятанными функциями.

ConfigureDefender предоставляет графический пользовательский интерфейс, с помощью которого можно с лёгкостью просматривать и настраивать возможности Microsoft Defender.

Документацию к этому инструменту можно найти на этой странице (PDF).

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru