



Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Специалисты выявили новую уязвимость, затрагивающую, классическую версию протокола Bluetooth, используемого целым спектром современных девайсов: смартфонами, планшетами, ноутбуками и IoT-устройствами.

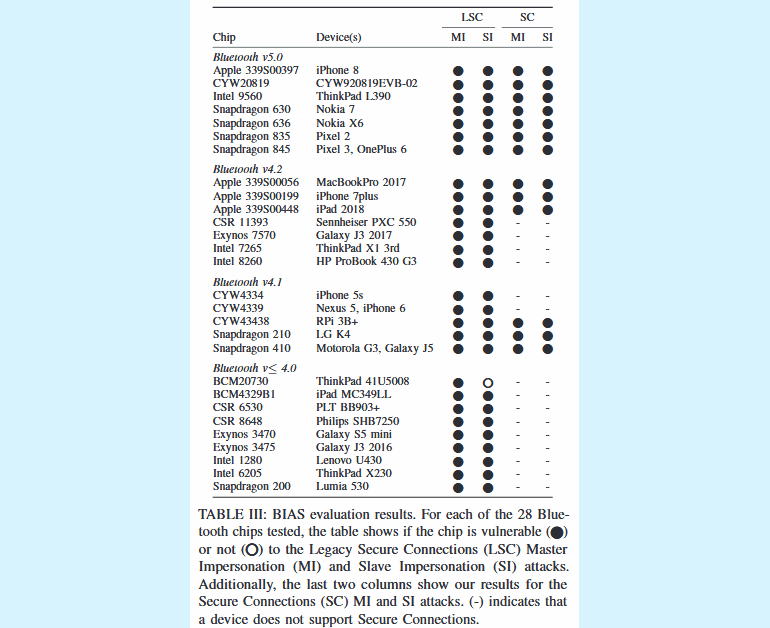
Проблема безопасности получила имя BIAS (акроним от Bluetooth Impersonation AttackS). По словам исследователей, под угрозой Bluetooth-протокол, известный как Basic Rate / Enhanced Data Rate, Bluetooth BR/EDR, Bluetooth Classic.

Если углубиться в детали, уязвимость кроется в способе обработки устройствами долгосрочного ключа. Этот ключ генерируется при первом создании пары, а впоследствии используется для повторного соединения без необходимости проходить процедуру создания пары повторно.

Эксперты утверждают, что в процессе аутентификации содержится баг. В результате атакующий может использовать эту лазейку для подмены заранее идентифицированного девайса. Другими словами, злоумышленнику не потребуется долгосрочный ключ для подключения к другому устройству.

В случае успешной эксплуатации BIAS преступник может получить контроль над другими девайсами, использующими протокол Bluetooth Classic.

По словам исследователей, они протестировали подобный сценарий атаки на популярных гаджетах вроде смартфонов (iPhone, Samsung, Google, Nokia, LG, Motorola), планшетов (iPad), ноутбуков (MacBook, HP Lenovo), наушников (Philips, Sennheiser) и однокристальных систем (Raspberry Pi, Cypress).

В официальном заявлении Bluetooth SIG сказано, что разработчики обновили спецификации, чтобы закрыть атакующим пути к даунгрейду протокола Bluetooth Classic.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru