



Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

Экс-Symantec выпустил бесплатный инструмент для выявления Twitter-ботов

NortonLifeLock (бывший Symantec) на прошлой неделе выпустил бета-версию бесплатного расширения для браузеров, с помощью которого пользователи Twitter могут выявить ботов на этой социальной площадке.

Инструмент получил имя BotSight, в настоящее время его можно установить в браузеры Google Chrome, Brave и Firefox.

Разработчики также планируют создать соответствующее мобильное приложение и версию аддона, которая будет работать с Microsoft Edge.

По словам команды NortonLifeLock, BotSight использует модель машинного обучения для детектирования ботов в Twitter, при этом инструмент демонстрирует высокий процент точного выявления подобных аккаунтов.

В результате пользователи смогут отличить посты ботов в ленте, поиске и разделе с трендами. Чтобы выявить аккаунт-робот, BotSight анализирует более 20 особенностей учётной записи: имя, описание и скорость набора подписчиков.

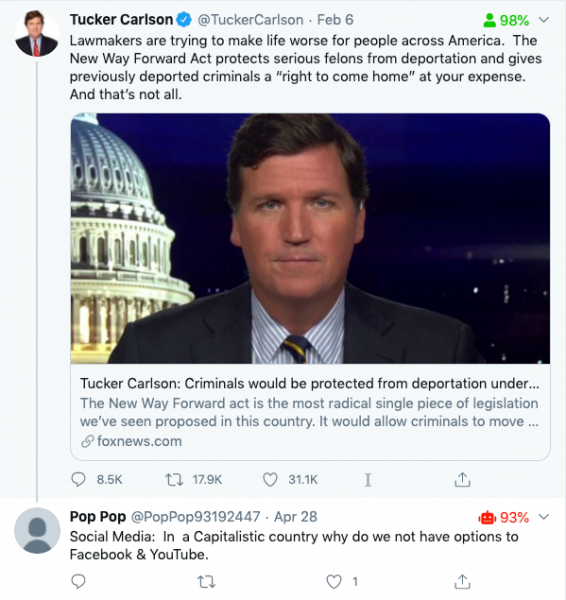
После установки расширения пользователи увидят рядом с аккаунтами проценты и иконки трёх цветов: зелёный, жёлтый и красный. С помощью этих индикаторов можно понять, насколько вероятно, что вы общаетесь с ботом (или читаете его твиты). Пример:

На сегодняшний день разработчики проанализировали более 100 000 аккаунтов и пришли к выводу, что около 5% твитов публикуются ботами.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru