



Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

Некий киберпреступник продаёт 550 млн украденных пользовательских данных

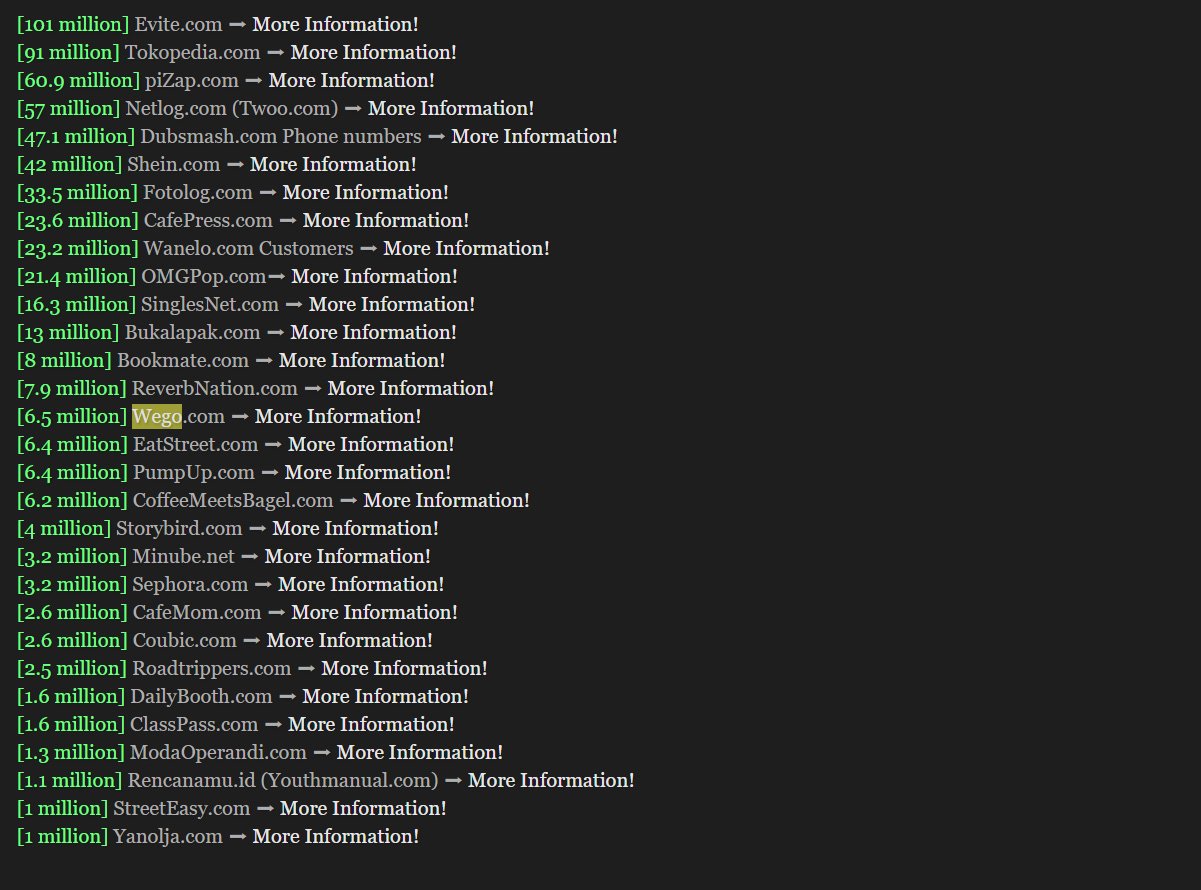
Неизвестный киберпреступник продаёт двадцать девять баз данных, содержащих в общей сложности 550 миллионов похищенных пользовательских данных. Вся конфиденциальная информация была выставлена на продажу 7 мая.

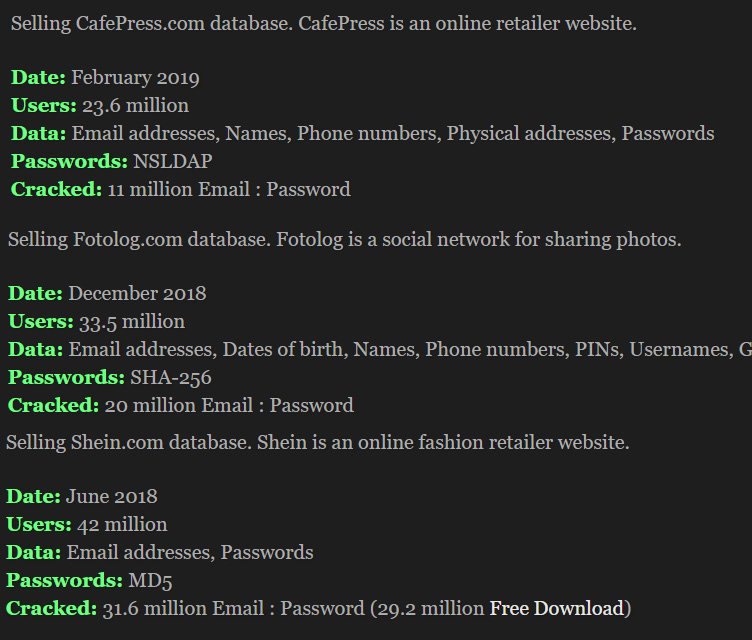
По словам специалистов из компании Cyble, часть собранных в этих базах данных уже прилично устарела. Например, старейшие датируются 2012 годом, новейшие — прошлым месяцем.

В целом эксперты выразили беспокойство такой масштабной утечкой, поскольку все скомпрометированные данные могут быть использованы для целевых фишинговых атак.

Помимо вышеперечисленных 550 млн записей, злоумышленник параллельно продаёт 47,1 млн телефонных номеров. Последние, кстати, до этого фигурировали в утечке 2018 года.

Имеющиеся в базе пароли уже взломаны, то есть доступны в виде простого текста. Таким образом, купившим БД злоумышленникам не составит никакого труда взломать учётные записи жертв утечки.

Команда Cyble создала специальный сервис, с помощью которого вы можете проверить, были ли скомпрометированы ваши данные. Для этого в соответствующее поле нужно будет ввести адрес электронной почты.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru