



Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Специалисты антивирусной компании «Лаборатория Касперского» обнаружили новый вариант вредоносной программы COMpfun, контролирующей заражённый компьютер с помощью кодов состояния HTTP. Принято считать, что за атаками COMpfun стоит российская правительственная кибергруппировка Turla.

Впервые этот вредонос попал в поле зрения исследователей в ноябре. Киберпреступники используют COMpfun в операциях кибершпионажа против дипломатических представительств в странах Европы.

Как объясняют эксперты, не раз столкнувшиеся с атаками Turla, киберпреступная группировка любит использовать нестандартные методы установки вредоносных программ, которые помогают маскировать шпионские кампании.

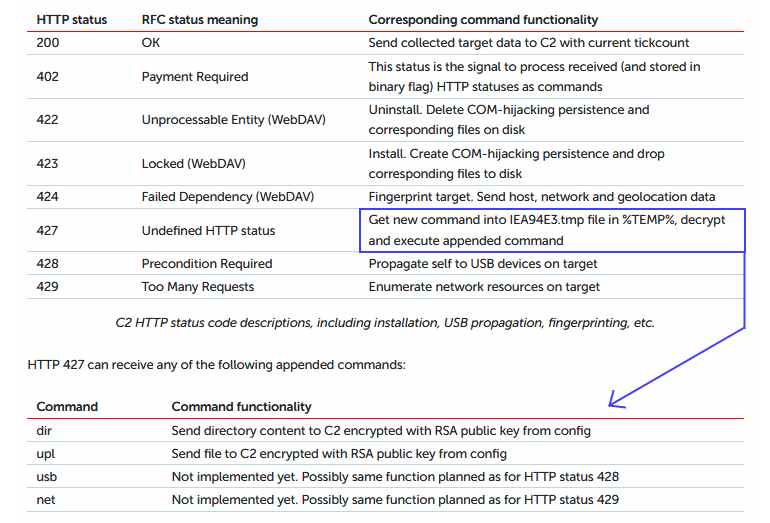
В последних атаках, по словам экспертов «Лаборатории Касперского», Turla прибегла к новому подходу: используемая в атаках вредоносная программа получает инструкции от командного центра (C&C) в виде кодов состояния HTTP.

Именно таким образом действует зловред COMpfun, который на деле представляет собой классический троян удалённого доступа (RAT). Обосновавшись в системе жертвы, COMpfun может собирать информацию о компьютере, фиксировать нажатия клавиш и снимать скриншоты рабочего стола.

Помимо этого, киберпреступники оснастили COMpfun ещё двумя нововведениями. Во-первых, вредоносная программа теперь мониторит подключение USB-устройств к заражённому компьютеру — это помогает распространять зловред и на другие устройства.

Во-вторых, злоумышленники переработали принцип взаимодействия с командным сервером. Чтобы скрыть отправляемые вредоносу команды, операторы Turla разработали собственный протокол, использующий коды состояния HTTP.

Например, если сервер отвечает COMpfun сначала кодом 402, а затем — 200, вредонос загрузит все собранные данные на сервер злоумышленников. С частичным списком команд можно ознакомиться ниже:


Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru