



Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Группировка Turla использует коды состояния HTTP для управления шпионом

Специалисты антивирусной компании «Лаборатория Касперского» обнаружили новый вариант вредоносной программы COMpfun, контролирующей заражённый компьютер с помощью кодов состояния HTTP. Принято считать, что за атаками COMpfun стоит российская правительственная кибергруппировка Turla.

Впервые этот вредонос попал в поле зрения исследователей в ноябре. Киберпреступники используют COMpfun в операциях кибершпионажа против дипломатических представительств в странах Европы.

Как объясняют эксперты, не раз столкнувшиеся с атаками Turla, киберпреступная группировка любит использовать нестандартные методы установки вредоносных программ, которые помогают маскировать шпионские кампании.

В последних атаках, по словам экспертов «Лаборатории Касперского», Turla прибегла к новому подходу: используемая в атаках вредоносная программа получает инструкции от командного центра (C&C) в виде кодов состояния HTTP.

Именно таким образом действует зловред COMpfun, который на деле представляет собой классический троян удалённого доступа (RAT). Обосновавшись в системе жертвы, COMpfun может собирать информацию о компьютере, фиксировать нажатия клавиш и снимать скриншоты рабочего стола.

Помимо этого, киберпреступники оснастили COMpfun ещё двумя нововведениями. Во-первых, вредоносная программа теперь мониторит подключение USB-устройств к заражённому компьютеру — это помогает распространять зловред и на другие устройства.

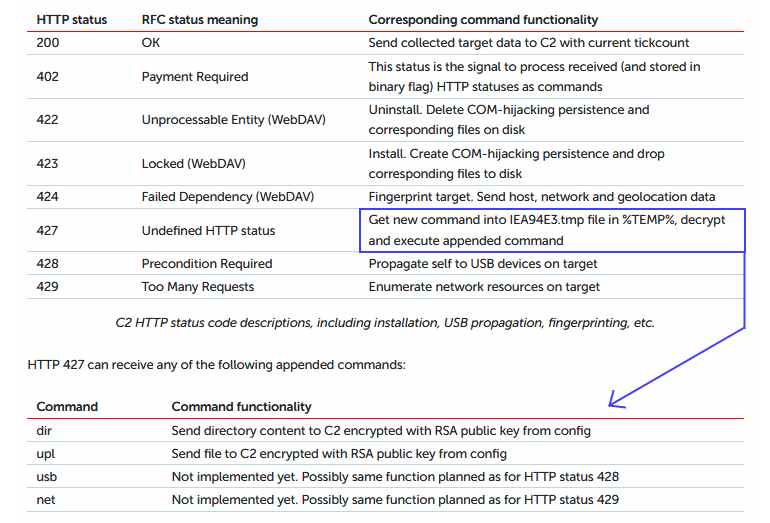
Во-вторых, злоумышленники переработали принцип взаимодействия с командным сервером. Чтобы скрыть отправляемые вредоносу команды, операторы Turla разработали собственный протокол, использующий коды состояния HTTP.

Например, если сервер отвечает COMpfun сначала кодом 402, а затем — 200, вредонос загрузит все собранные данные на сервер злоумышленников. С частичным списком команд можно ознакомиться ниже:


Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru