



В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

Стало известно ещё об одной особенности готовящейся к выходу Windows 10 2004 (или May 2020 Update). В этой версии Microsoft уделила внимание детектированию нежелательных программ и более глубокому интегрированию этой функции в операционную систему.

Нежелательные программы (PUA или PUP) нельзя строго отнести к вредоносному софту, однако их часто ставят в один ряд со зловредами.

При этом за созданием нежелательных приложений могут стоять вполне легитимные организации, но доверие к разработчикам, как правило, такой софт всё же подрывает. В целом, конечно, PUA приносят скорее вред, чем пользу.

Встроенная в Windows антивирусная программа Microsoft Defender и раньше могла обнаружить и удалить нежелательные приложения, однако для этого требовалось вручную активировать соответствующую функцию (например, через групповые политики).

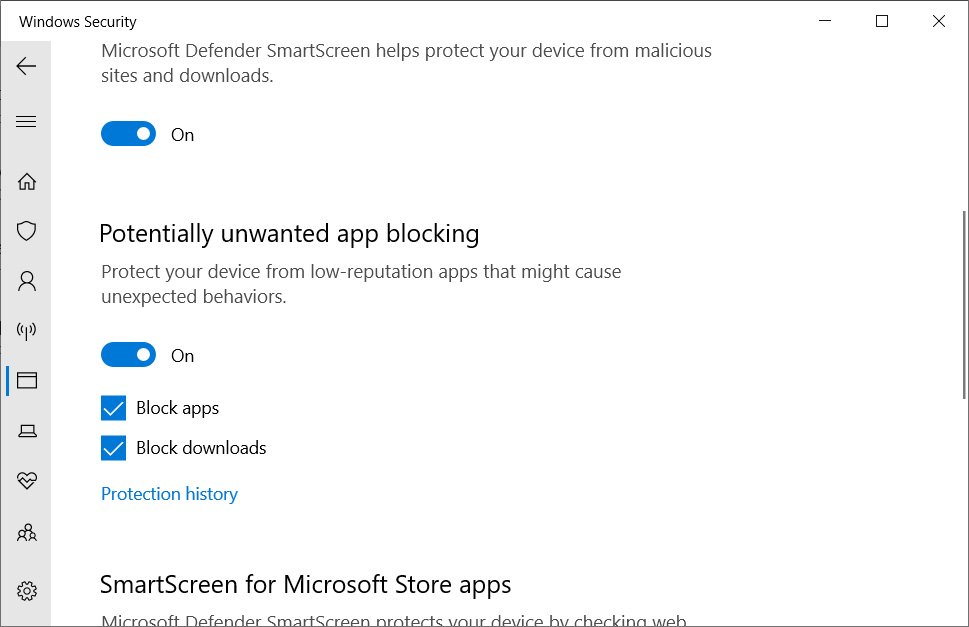
В предстоящем релизе Windows 10 2004 разработчики Microsoft решили добавить новую опцию, обеспечивающую защиту по репутационному принципу. В результате операционная система будет оценивать рейтинг того или иного приложения или сайта.

В этом разделе настроек также можно будет отдельно активировать блокировку потенциально опасных программ.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru