



Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Хакеры продают в дарквебе 73 млн записей, украденных у 10 компаний

Участники киберпреступной группировки, действующей под именем Shiny Hunters, заявили, что им удалось проникнуть в системы десяти крупных компаний и выкрасть важные данные. Сейчас операторы Shiny Hunters продают нелегально добытые базы данных в дарквебе.

Об операциях группы Shiny Hunters стало известно сравнительно недавно, однако её участники уже успели прилично «пошуметь» в цифровом пространстве.

Например, среди их «трофеев» можно найти взломанные сети Tokopedia, крупнейшего индонезийского онлайн-магазина. Изначально преступники бесплатно слили 15 млн записей в Сеть, однако позже выставили на продажу 91 млн пользовательских записей, запросив за эту базу $5 000.

Также группировка Shiny Hunters умудрилась взломать принадлежащий Microsoft GitHub-аккаунт и украсть 500 Гб конфиденциальных данных.

В последнем же инциденте от рук Shiny Hunters пострадали следующие компании:

  • Приложение для онлайн знакомств Zoosk (30 млн пользовательских записей).
  • Сервис печати Chathooks (15 млн записей).
  • Южнокорейская платформа SocialShare (6 млн записей).
  • Сервис доставки еды Home Chef (8 млн).
  • Торговая площадка Minted (5 млн).
  • Онлайн-газета Chronicle of Higher Education (3 млн).
  • Онлайн-журнал про мебель — GGuMim (2 млн).
  • Посвящённый вопросам здоровья журнал Mindful (2 млн).
  • Онлайн-магазин Bhinneka (1,2 млн записей).
  • Американская газета StarTribune (1 млн).

В общей сложности у злоумышленников получилось выкрасть 73,2 млн пользовательских записей. За всю базу преступники просят приблизительно $18 000.

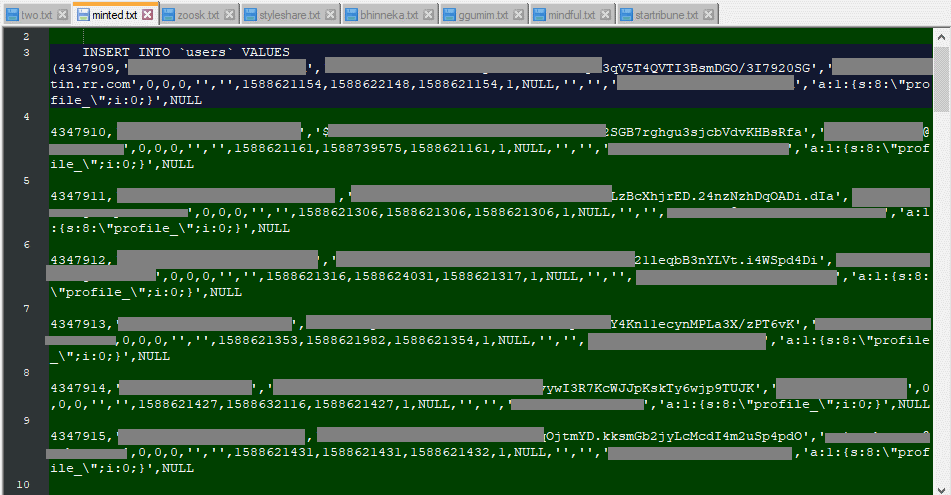
Участники группировки поделились пробником БД, который позволяет сделать вывод, что украденные данные актуальны на сегодняшний день.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru