




Хакнуть хакеров: БД форума WeLeakData продаётся в дарквебе

Хакнуть хакеров: БД форума WeLeakData продаётся в дарквебе

Хакнуть хакеров: БД форума WeLeakData продаётся в дарквебе

База данных хакерского форума WeLeakData.com, занимавшегося продажей фигурировавшей в утечках информации, попала в руки третьих лиц и теперь размещена на площадках дарквеба. В слитой БД можно найти личные переписки киберпреступников, использующих эту платформу.

Ныне нефункционирующий, а ранее довольно популярный форум WeLeakData.com использовался киберпреступниками для продажи украденных данных и обмена ценной информацией.

В основном злоумышленники торговали добытыми в ходе взломов и брутфорс-атак логинами и паролями.

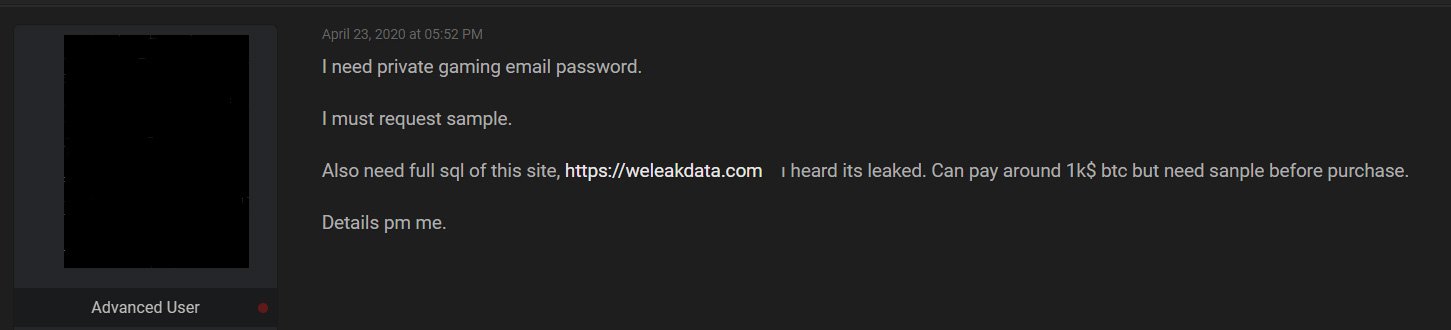
В конце апреля площадка WeLeakData.com неожиданно перестала работать, после чего появились слухи об аресте администратора форума. Некоторые даже просили продать базу сайта:

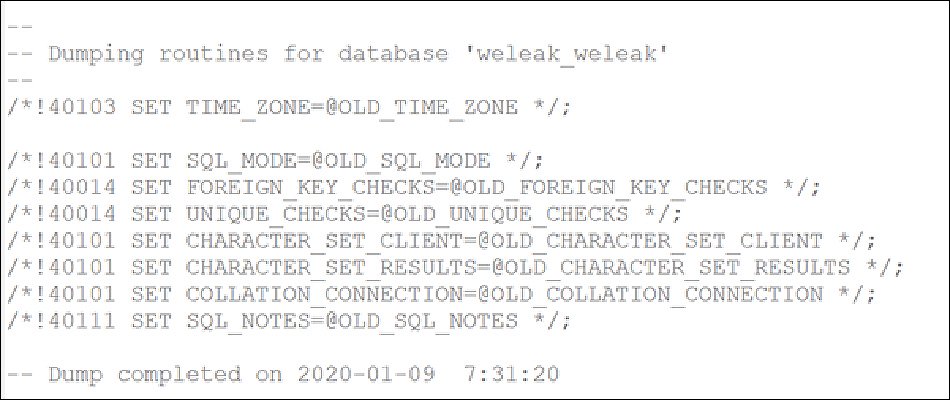
Теперь в отчёте компании Cyble появилась информация о продаже дампа БД WeLeakData.com, датированного 9-м январём 2020 года, на торговых площадках дарквеба. Форум работал на популярном движке vBulletin.

Ниже приводим пример скомпрометированных личных переписок участников форума WeLeakData.com, которые теперь может приобрести любой желающий. В теории подобная информация может быть использована для разоблачения отдельных преступных элементов или для предотвращения готовящихся атак и утечек.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru