



В 2019 году Россия обошла США по хостингу фишинговых ресурсов

В 2019 году Россия обошла США по хостингу фишинговых ресурсов

В 2019 году Россия обошла США по хостингу фишинговых ресурсов

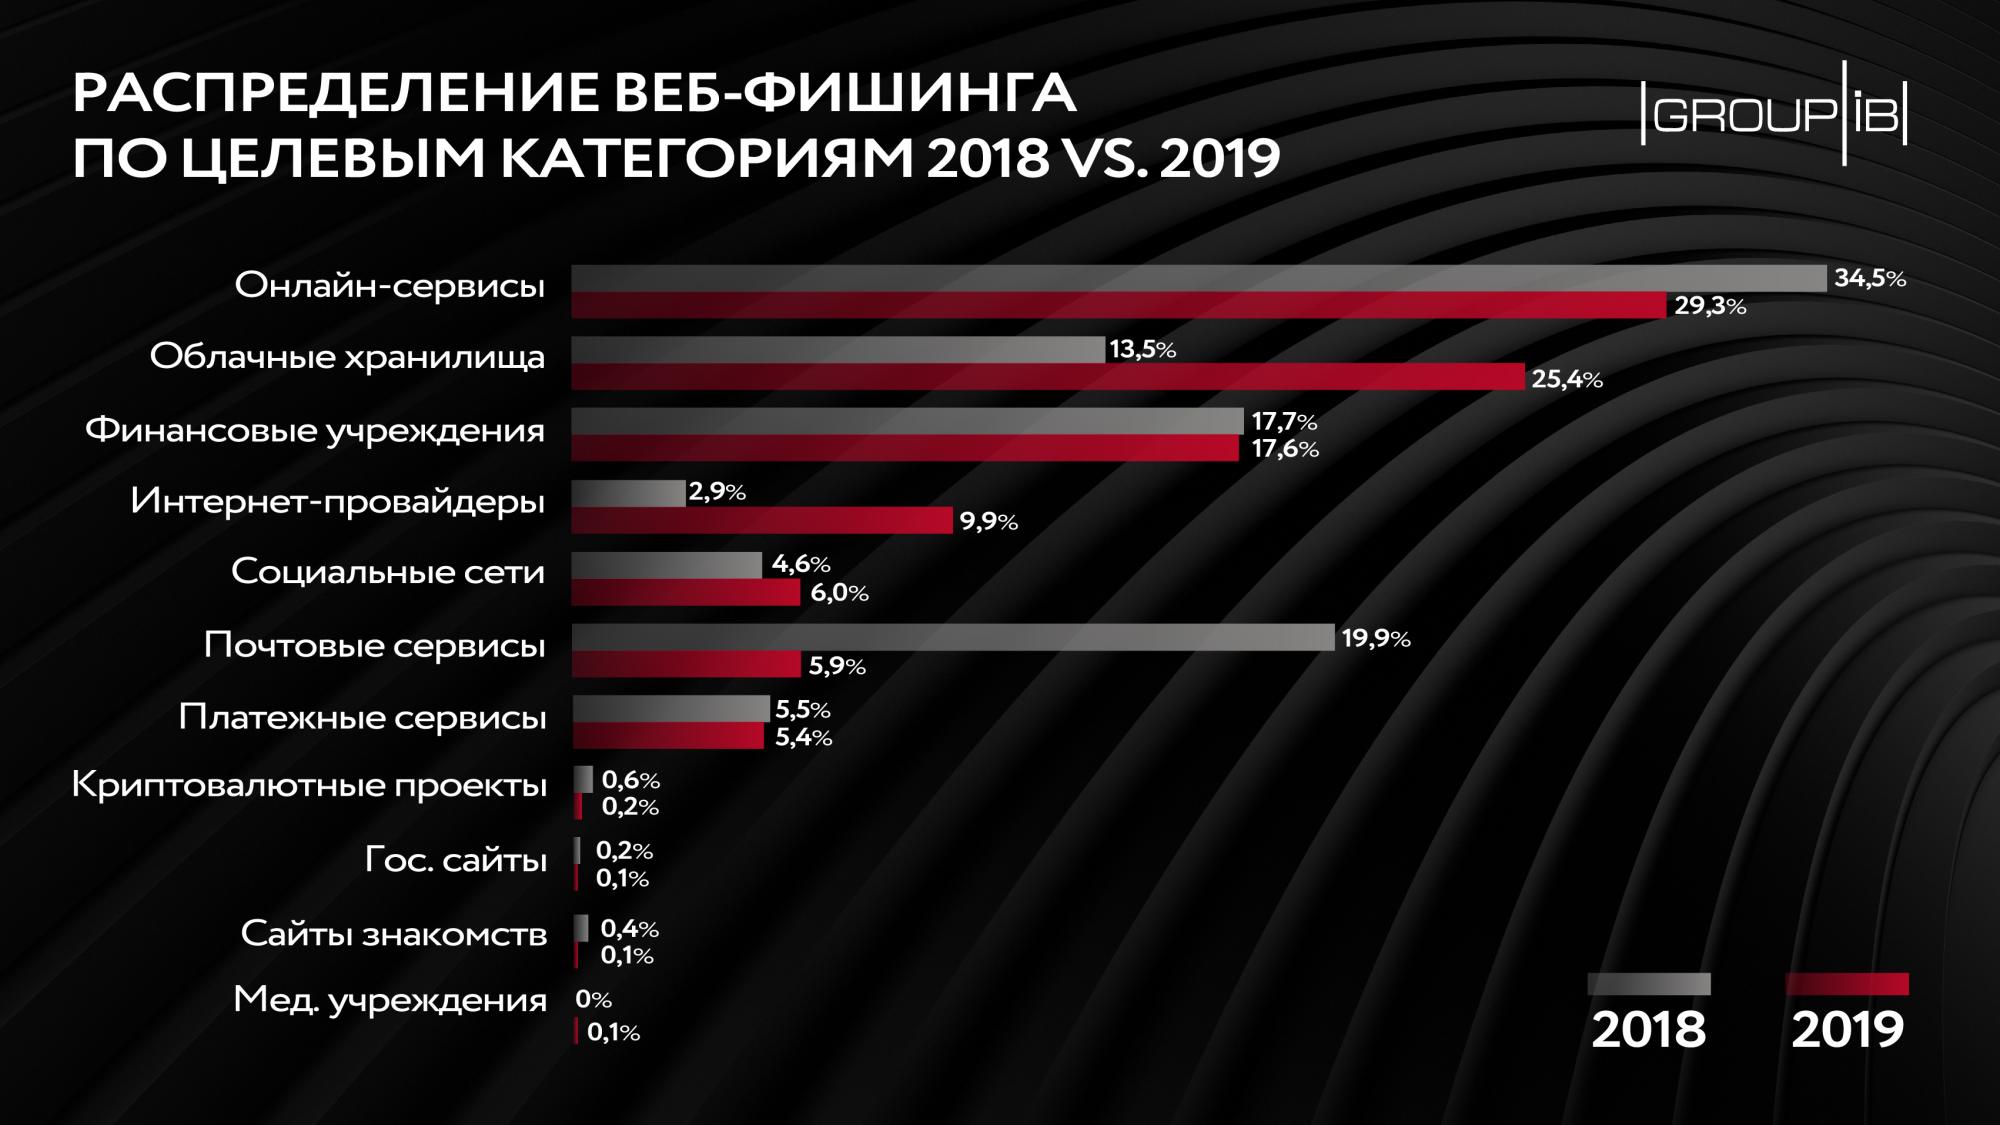
Согласно статистике, представленной специалистами компании Group-IB, 2019 год установил рекорд по количеству заблокированных фишинговых ресурсов. Помимо этого, злоумышленники сместили фокус в сторону пользователей облачных хранилищ и стали создавать целые сети сайтов, замаскированных под определённые бренды.

Если фишер создаёт не единичный сайт, а именно сеть, в этом случае он фактически обеспечивает непрерывность функционирования своей кампании. Также борцам с киберпреступностью становится сложнее заблокировать эти ресурсы.

Специалисты Центра реагирования на инциденты кибербезопасности CERT-GIB отметили, что за 2019 год им удалось заблокировать более 14 000 фишинговых веб-сайтов. Рост количества таких блокировок легко проследить на примере показателей за второе полугодие 2019 года — CERT-GIB заблокировал 8 506 фишинговых ресурсов (а годом ранее эта цифра была равна 2 567).

Если брать показатели года целиком, то в 2019-м подверглись блокировке 14 093 фишинговых сайтов, годом ранее — всего 4 494. Таким образом, цифра выросла приблизительно в три раза, что является очень серьёзным показателем.

В Group-IB уверены, что объяснить резкий рост числа блокировки можно сменой тактики фишеров, а также возросшей эффективностью выявления преступных схем. Другими словами, прошлый год отметился ещё и расширением инфраструктуры для реализации фишинговых атак.

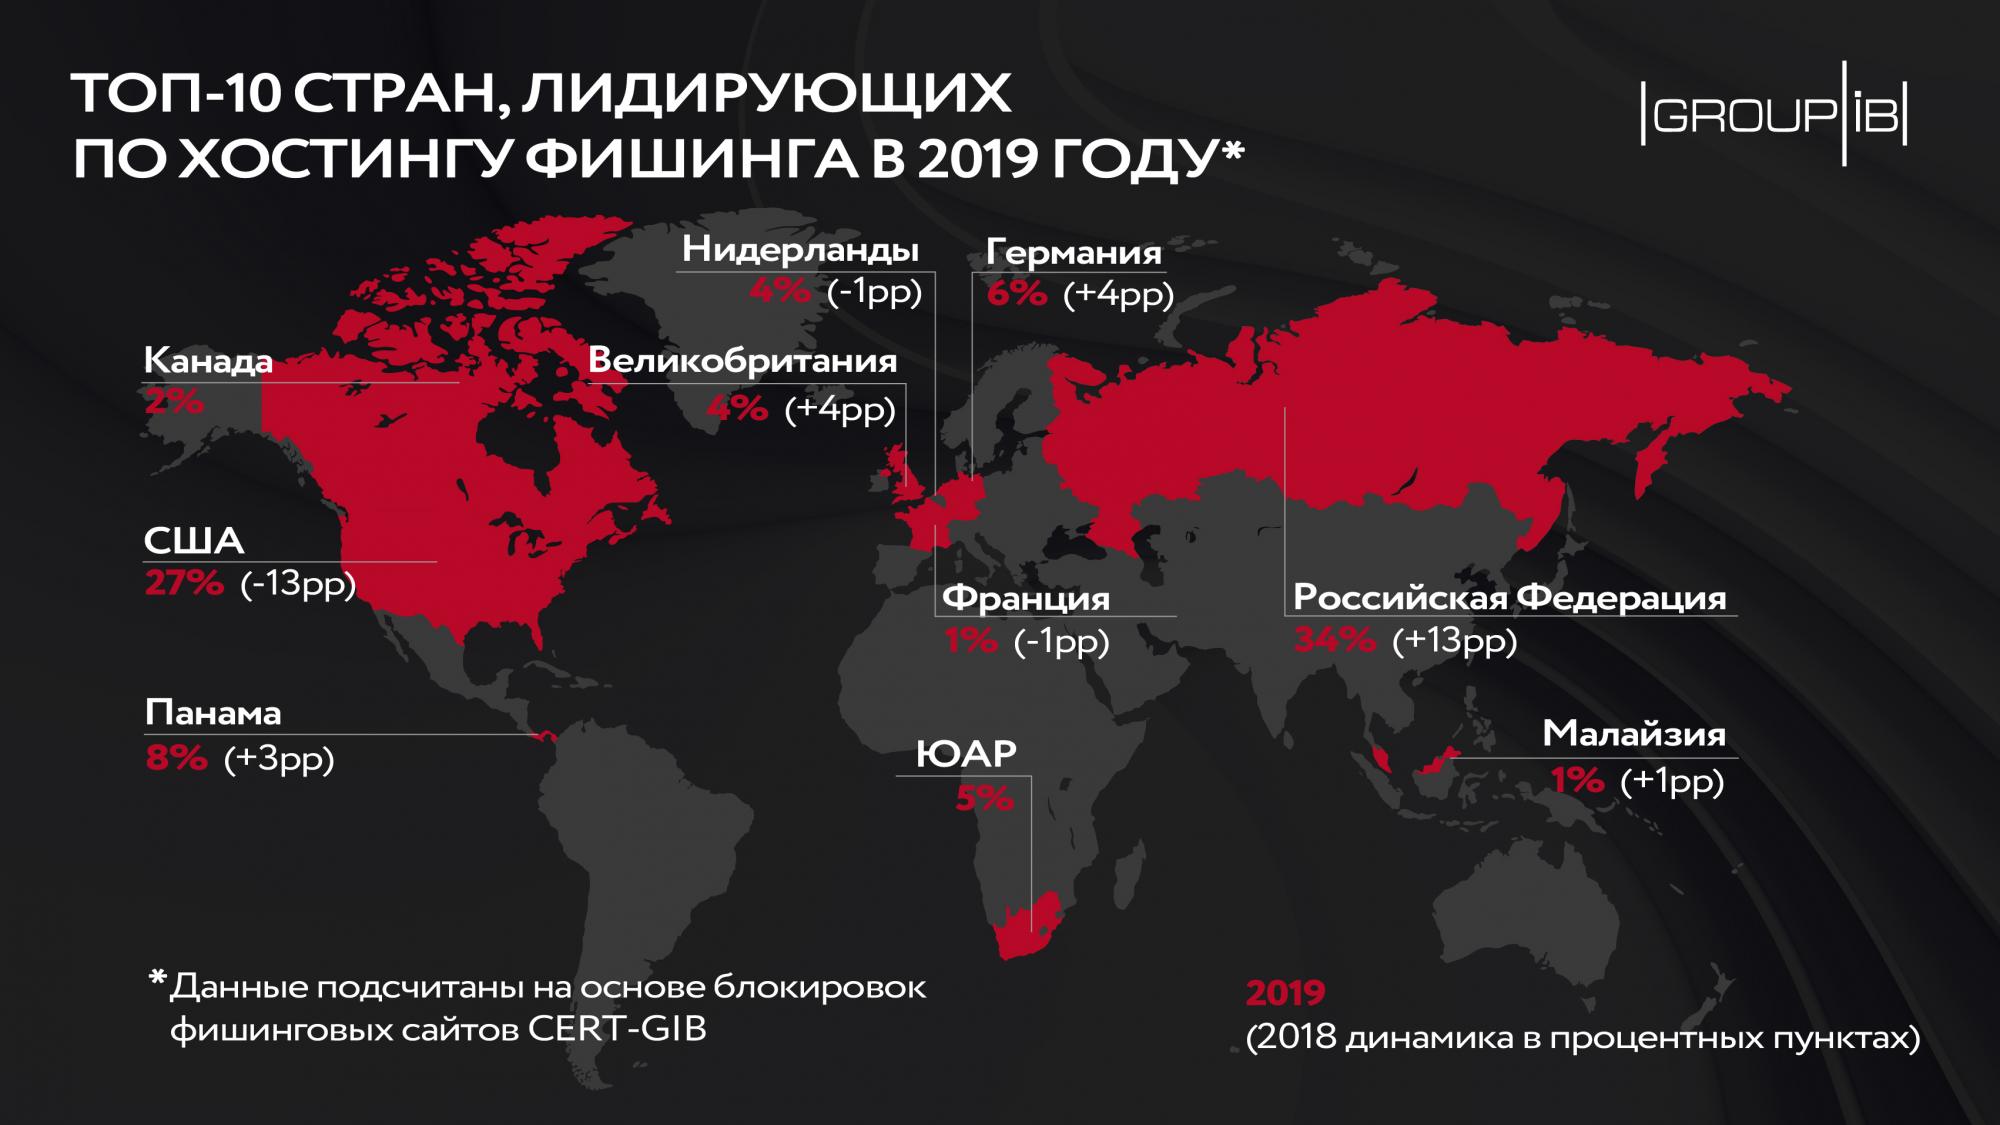
Ещё один интересный момент в отчёте Group-IB — Россия обошла США по хостингу фишинговых ресурсов. Напомним, что Западу удавалось держать лидерство в этом аспекте на протяжении последних нескольких лет. А в 2019 году США досталось 27%, России — 34%.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru