



Microsoft слила приблизительную дату выхода Windows 10 2004

Microsoft слила приблизительную дату выхода Windows 10 2004

Microsoft слила приблизительную дату выхода Windows 10 2004

Расписание Microsoft Driver Shiproom Schedule раскрыло запланированную дату выхода крупного обновления системы Windows 10 — May 2020 Update (также известно под номером Windows 10 2004).

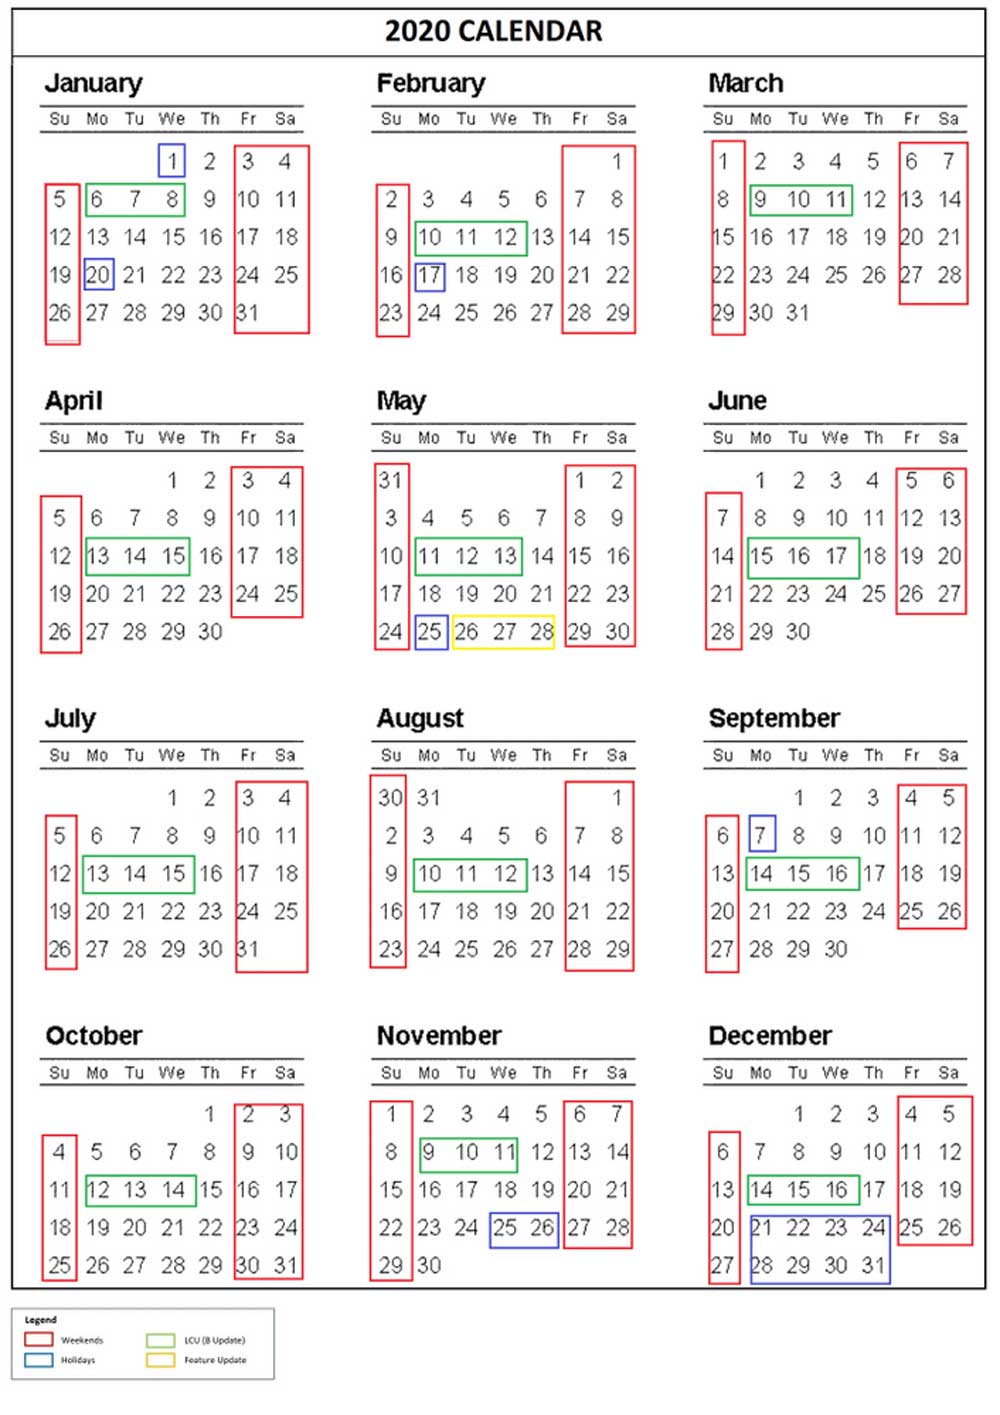
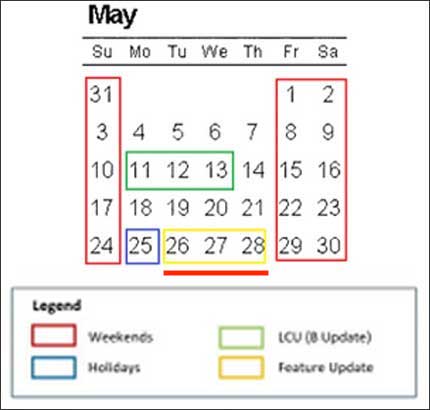
Согласно Microsoft Driver Shiproom Schedule, May 2020 Update должно выйти в последнюю неделю мая, хотя изначально планировалось, что релиз крупного апдейта совместят с выходом майского набора патчей — 12 мая.

Расписание пришлось пересмотреть в связи с пандемией новой коронавирусной инфекции COVID-19, которая ударила по многим планам разработчиков.

После публикации 2020 Driver Shiproom Schedule стало ясно, что Microsoft планирует выпустить крупный апдейт между 26 и 28 мая.

Дело в том, что у корпорации есть чёткие правила относительно релиза драйверов, которые должны поддерживать новую версию операционной системы. Техногигант старается грамотно распланировать выпуск всех апдейтов, при этом предоставив разработчикам драйверов возможность подстроиться под расписание.

Таким образом, можно сделать вывод, что Windows 10 2004 выйдет в один из трёх дней — 26, 27 или 28 мая.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru