



Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Константин Николенко (@Veliant), сотрудник компании «Доктор Веб», на площадке «Хабр» рассказал о сомнительных функциях бесплатного антивирусного продукта от компании Avira (Avira Free Antivirus). По словам исследователя, один из компонентов бесплатной версии собирает учётные данные пользователей.

Первым делом Николенко обращает наше внимание на компонент с именем «Avira.PWM.NativeMessaging.exe», скомпилированный для платформы .NET и при этом ничем не обфусцированный.

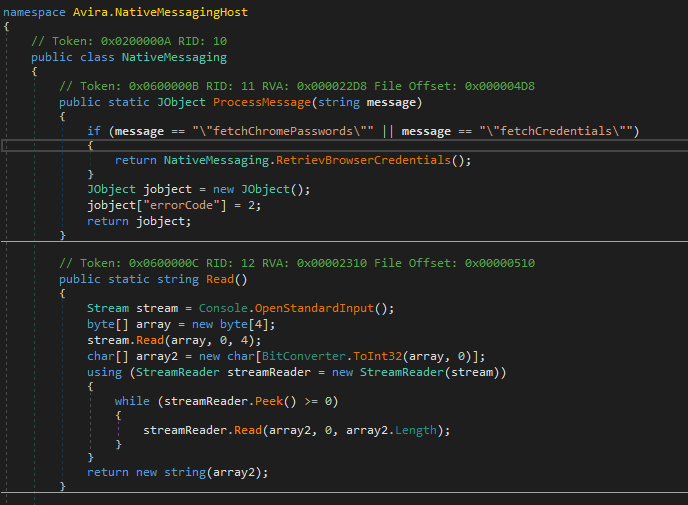
Изучив часть программы, специалист отметил функцию считывания при помощи «Read», проверки формата и передачи команды в другую функцию — «ProcessMessage». Последняя проверяет полученную команду на соответствие «fetchChromePasswords» и «fetchCredentials».

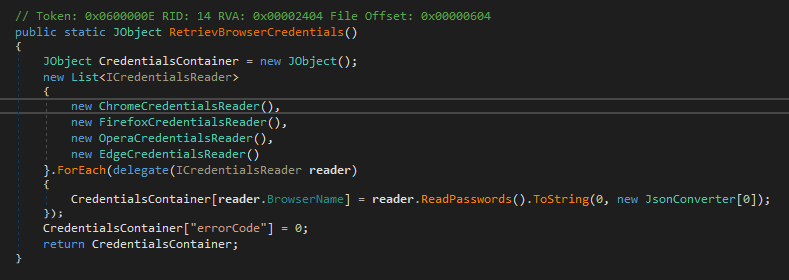
После этого, как объясняет Николенко «начинается самое интересное»: вызывается функция «RetrieveBrowserCredentials», которая сама по себе уже вызывает подозрения хотя бы из-за своего имени — «извлечь учётные данные из браузера».

На деле оказалось, что «RetrieveBrowserCredentials» собирает все учётные данные пользователя, сохранённые в браузерах Chrome, Opera, Firefox и Edge. После этого данные возвращаются в виде JSON-объекта.

Николенко утверждает, что направил все необходимые сведения представителям Avira 7 апреля 2020 года. Пока от антивирусного вендора не удалось получить комментарии относительно проблемы, которая, кстати, получила собственный идентификатор — CVE-2020-12680.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru