



Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Avira Free Antivirus крадёт пароли пользователей из основных браузеров

Константин Николенко (@Veliant), сотрудник компании «Доктор Веб», на площадке «Хабр» рассказал о сомнительных функциях бесплатного антивирусного продукта от компании Avira (Avira Free Antivirus). По словам исследователя, один из компонентов бесплатной версии собирает учётные данные пользователей.

Первым делом Николенко обращает наше внимание на компонент с именем «Avira.PWM.NativeMessaging.exe», скомпилированный для платформы .NET и при этом ничем не обфусцированный.

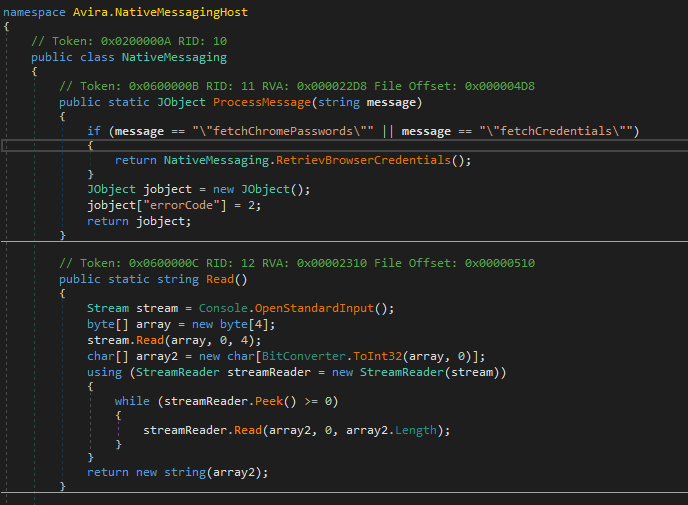
Изучив часть программы, специалист отметил функцию считывания при помощи «Read», проверки формата и передачи команды в другую функцию — «ProcessMessage». Последняя проверяет полученную команду на соответствие «fetchChromePasswords» и «fetchCredentials».

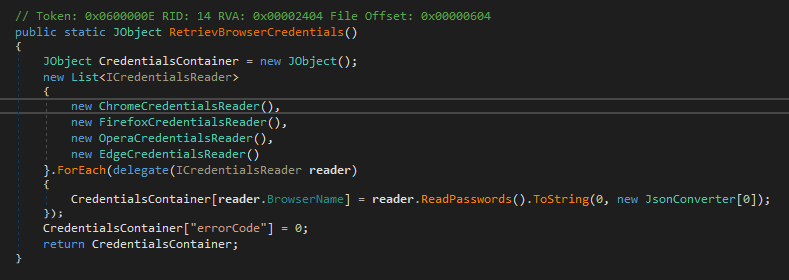
После этого, как объясняет Николенко «начинается самое интересное»: вызывается функция «RetrieveBrowserCredentials», которая сама по себе уже вызывает подозрения хотя бы из-за своего имени — «извлечь учётные данные из браузера».

На деле оказалось, что «RetrieveBrowserCredentials» собирает все учётные данные пользователя, сохранённые в браузерах Chrome, Opera, Firefox и Edge. После этого данные возвращаются в виде JSON-объекта.

Николенко утверждает, что направил все необходимые сведения представителям Avira 7 апреля 2020 года. Пока от антивирусного вендора не удалось получить комментарии относительно проблемы, которая, кстати, получила собственный идентификатор — CVE-2020-12680.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru