



Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Помните, совсем недавно ещё ходили слухи о связи технологии 5G с пандемией новой коронавирусной инфекции COVID-19? Особо агрессивные граждане Великобритании даже пытались уничтожить соответствующие вышки связи. Есть, однако, на этот счёт и другая точка зрения, которую представила компания Huawei: 5G помогает бороться с коронавирусом.

Представители китайского техногиганта убеждены, что высокоскоростной обмен данными — отличный союзник в борьбе с пандемией COVID-19. В пример эксперты приводят опыт Китая, где сети 5G существенно помогли врачам.

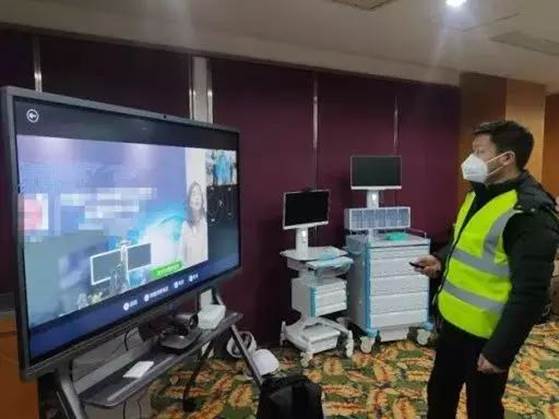
В Huawei обращают внимание на использование в полевом госпитале города Ухань (с которого началась эпидемия) телемедицинских тележек, работающих на основе 5G. Помимо этого, врачи измеряли температуру тела граждан с помощью инфракрасных термометров с поддержкой 5G.

Также Huawei совместно с Chine Telecom запустила платформу для удалённой диагностики, которая обеспечивала медперсонал надёжной связью высокого качества. Как вы уже догадались, платформа эта тоже была развёрнута на основе 5G.

На фотографии ниже запечатлён «виртуальный обход» пациентов при помощи качественной видеосвязи. Такой подход позволяет экономить время врача и снижает риск заразиться от пациентов, поскольку контактировать с ними нужно гораздо реже.

В целом, как считают в Huawei, помощь технологий 5G оказалась в период пандемии практически бесценной. Разработчики уверены, что любой стране необходим такой союзник при встрече лицом к лицу с опасным врагом вроде COVID-19.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru