



Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Исследователь в области кибербезопасности Мэттью Брайант опубликовал PoC-код в виде расширения для Chrome, превращающего браузер в прокси-бота. Используя такой аддон, злоумышленники могут совершать ряд действий в Сети от лица пользователя.

Соответствующий инструмент, получивший название CursedChrome, Мэттью Брайант опубликовал на GitHub в качестве проекта с открытым исходным кодом.

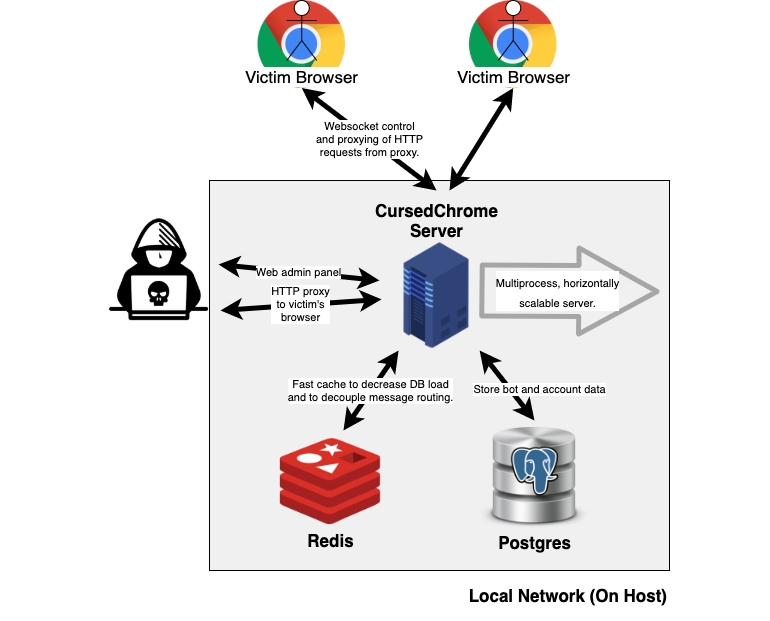
Под «капотом» CursedChrome находятся две основные составляющие — компонент на стороне клиента (само расширение Chrome) и дополнение на стороне сервера (панель управления, на которую поступают отчёты ботов).

Как только вредоносное расширение установят несколько пользователей, злоумышленник сможет подключиться к каждому заражённому хосту с помощью панели управления CursedChrome.

Связь между расширением Chrome и панелью обеспечивается WebSocket-соединением, работающим как классический обратный прокси HTTP.

Проще говоря, атакующий сможет работать в Сети через заражённый браузер, что также позволит перехватывать пользовательские сессии, получать доступ в интранет и к корпоративным приложениям.

Сообщество экспертов в области кибербезопасности считает, что публикация CursedChrome в открытом доступе может иметь негативные последствия, поскольку злоумышленники смогут создать свои вредоносные расширения на основе этого аддона.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru