



Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Модели машинного обучения Microsoft, направленные на детектирование киберугроз, выявили множественные хакерские рассылки, посредством которых злоумышленники распространяют вредоносные образы дисков (файлы ISO и IMG).

Обнаруженная на прошлой неделе кампания использовала тему COVID-19, чтобы заставить пользователей загрузить и запустить вложения в виде файлов в формате ISO и IMG.

На площадке Twitter команда Microsoft поделилась информацией, согласно которой рассылаемые во вложении образы дисков несут троян удалённого доступа Remcos. Этот вредонос даёт атакующему полный контроль над устройством жертвы.

Злоумышленники старались охватить компании из разных сфер, расположенные по всему миру, поэтому запустили несколько спамерских кампаний.

Конечная цель операций киберпреступников пока неясна, однако специалисты считают, что атакующие планируют запустить в сетях организаций шифровальщик, выведать важные корпоративные учётные данные и заняться промышленным шпионажем.

Внимание команды Microsoft привлёк необычный формат вредоносных файлов, прикреплённых к электронным письмам. По словам экспертов, такое встречается довольно редко.

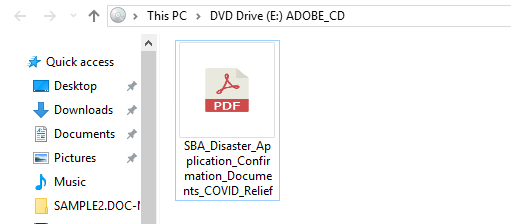
Внутри вредоносного образа содержится исполняемый файл, замаскированный под документ в формате PDF. Невнимательный сотрудник организации, пытаясь открыть такой документ, установит в систему троян Remcos.

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru