



Пользователи Firefox смогут легко генерировать уникальные email-алиасы

Пользователи Firefox смогут легко генерировать уникальные email-алиасы

Пользователи Firefox смогут легко генерировать уникальные email-алиасы

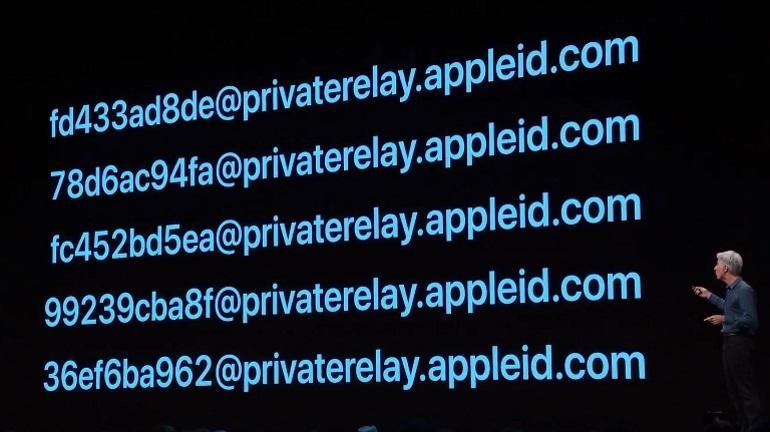
Разработчики компании Mozilla начали работу над новой функцией под названием Private Relay. Задача этого нововведения — генерировать уникальные псевдонимы, которые помогут спрятать адрес электронной почты пользователя от рекламных компаний и спамеров.

Таким образом, Private Relay пригодится при заполнении онлайн-форм. Разработчики начали работу над этим сервисом в прошлом месяце, на сегодняшний день он находится в стадии закрытого бета-тестирования.

Общедоступную бета-версию, которую смогут попробовать все желающие, обещают запустить чуть позже. При этом возможности Private Relay будут представлены в виде расширения для браузера Firefox. С помощью этого аддона пользователь сможет легко генерировать уникальные адреса электронной почты.

Далее созданный адрес можно ввести в веб-форму для создания нового аккаунта или подписки на рассылку.

«Наша задача — перенаправлять входящие сообщения со сгенерированного ящика на ваш личный. Если же алиас получает нежелательные письма, вы можете просто отключить или удалить его», — объясняет принцип Mozilla на сайте, посвящённом Firefox Private Relay.

Разработчики компании рассчитывают предоставить пользователям Firefox лёгкий способ создания и удаления email-алиасов, который потребует всего лишь несколько кликов.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru