



Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

Использующих Skype удалённых сотрудников атакует новая фишинговая схема

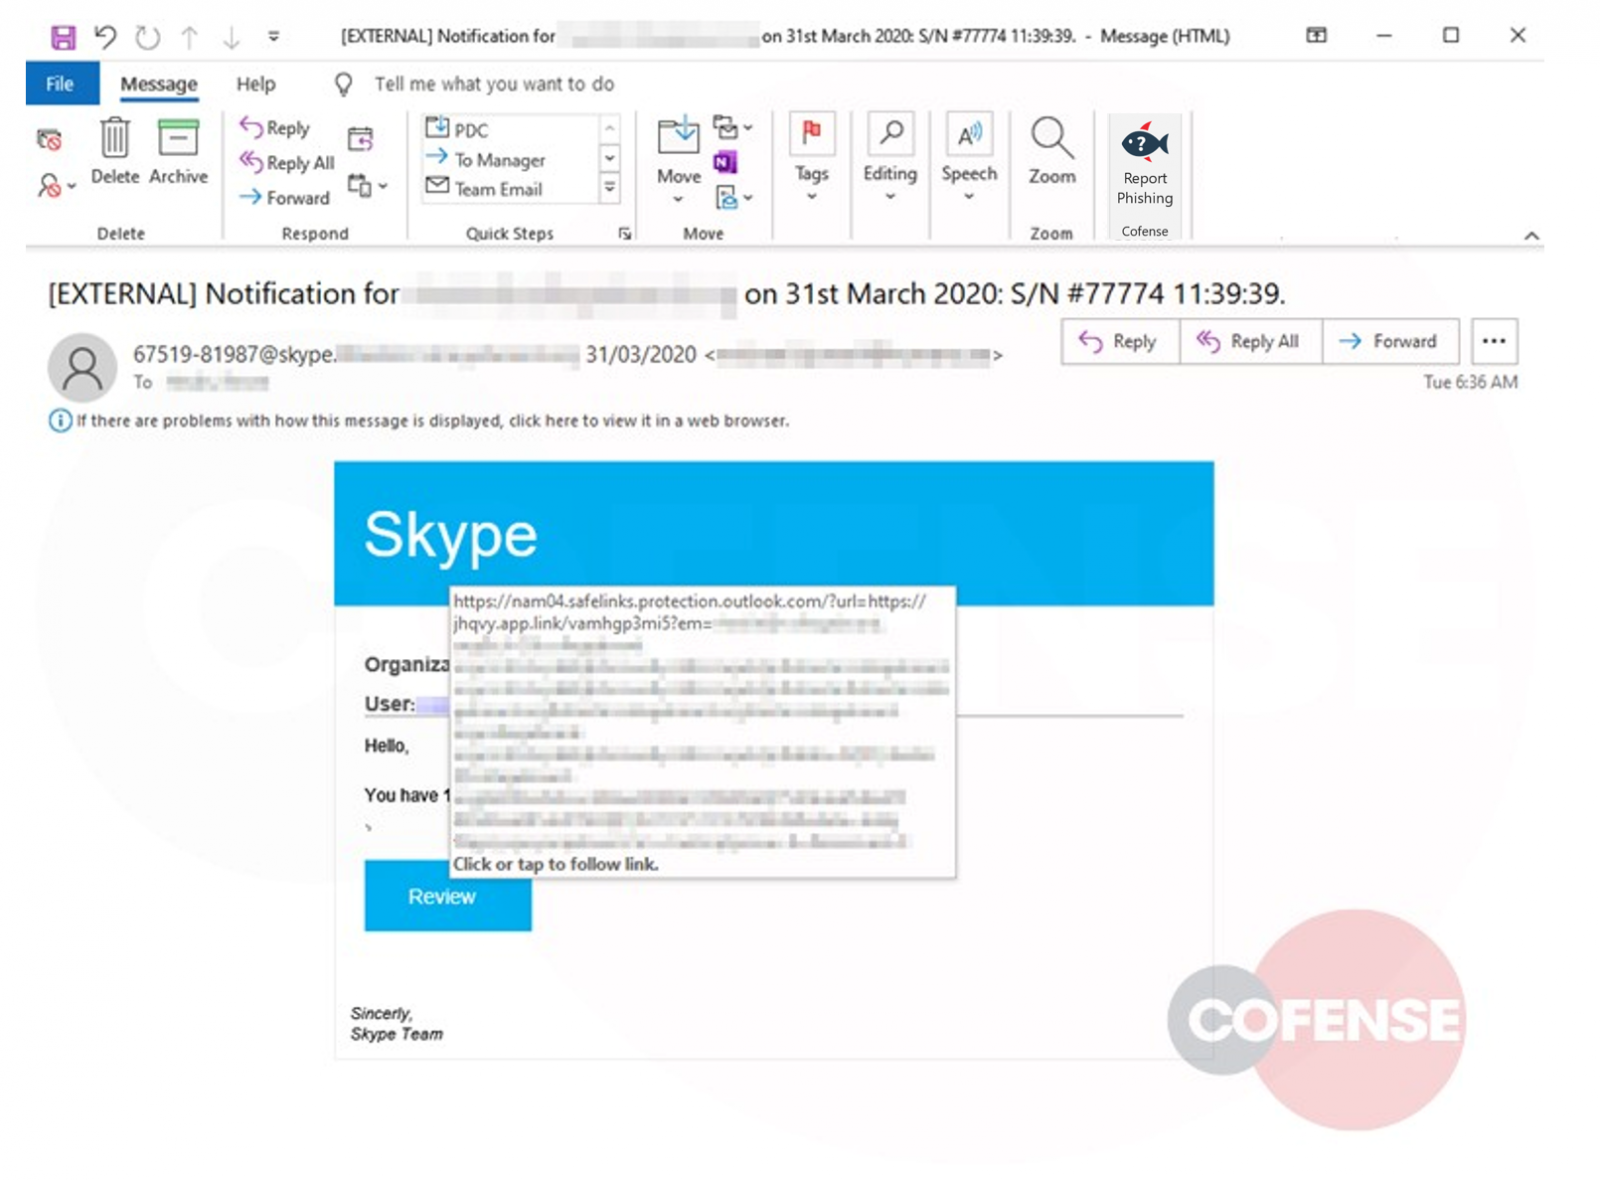
Киберпреступники организовали фишинговую кампанию, нацеленную на использующих Skype удалённых сотрудников. В ходе своих атак злоумышленники вводят людей в заблуждение с помощью фейковых уведомлений от сервиса для видеосвязи.

Другими словами, используется банальная социальная инженерия, однако этого достаточно, чтобы выманить учётные данные жертвы.

Всё происходит в тот момент, когда ничего не подозревающий пользователь переходит по ссылке в уведомлении и попадает на поддельную страницу для входа. На этой странице он должен ввести логин и пароль.

При этом, как отметили эксперты компании Cofense, новой фишинговой кампании удаётся как-то обходить защитные меры некоторых сервисов электронной почты.

Обратите внимание, что адрес отправителя поддельного уведомления от Skype выглядит вполне легитимно — «67519-81987@skype». На деле же надо понимать, что это скомпрометированный сторонний аккаунт.

Фейковая страница входа в учётную запись Skype расположена по адресу hxxps://skype-online0345[.]web[.]app, из чего можно сделать вывод, что злоумышленники используют gTLD-домен, которым управляет Google.

Нелишним будет напомнить, что любая введённая на этом сайте информация попадает прямиком в руки киберпреступников.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru