



0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

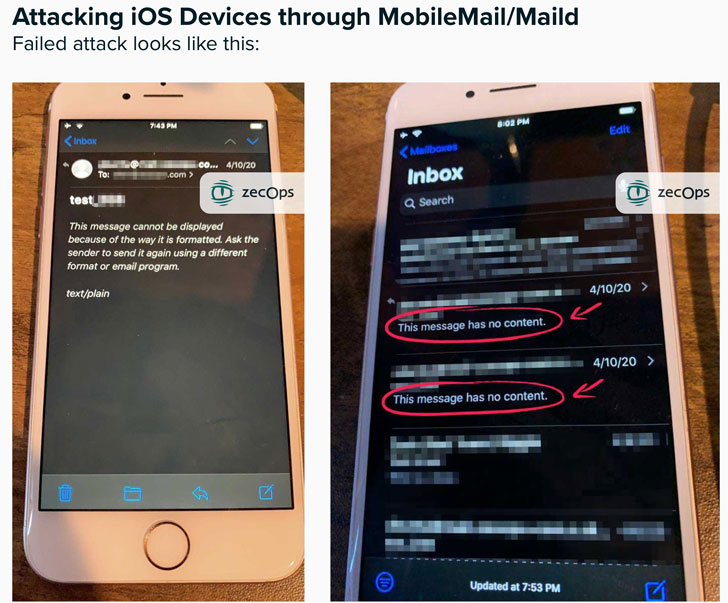
В стандартном приложении «Почта», которое идёт предустановленным на устройствах iPhone и iPad, эксперты обнаружили две критические уязвимости. В случае удачной эксплуатации удалённые атакующие могут получить полный контроль над устройством жертвы, просто отправив ей электронное письмо.

О проблемах безопасности в девайсах Apple сообщили специалисты компании ZecOps. Одна из брешей допускает запись за пределами границ, а вторая — удалённое переполнение буфера. Одну из описанных экспертами проблем безопасности можно использовать в атаке без всякого взаимодействия с пользователем.

Обе RCE-уязвимости находятся в библиотеке MIME приложения «Почта». Проэксплуатировать эти бреши можно в процессе обработки приложением email-контента.

Удивительно, но эти проблемы безопасности существуют в устройствах Apple последние восемь лет. Впервые они появились с выходом iOS 6, а сегодня затрагивают и последнюю версию операционной системы — iOS 13.4.1.

Хуже всего, что отдельные киберпреступные группы уже используют две уязвимости в реальных атаках.

«Нам удалось выяснить, что по меньшей мере шесть организаций затронуты этими уязвимостями. Также мы вышли на компанию, продающую эксплойты», — пишут исследователи.

Эксперты подчеркнули, что пользователи iPhone и iPad не смогут самостоятельно установить, атаковали ли их с помощью описанных уязвимостей. Всё дело в том, что злоумышленники удаляют вредоносное письмо сразу после получения полного контроля над устройством.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru