



0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

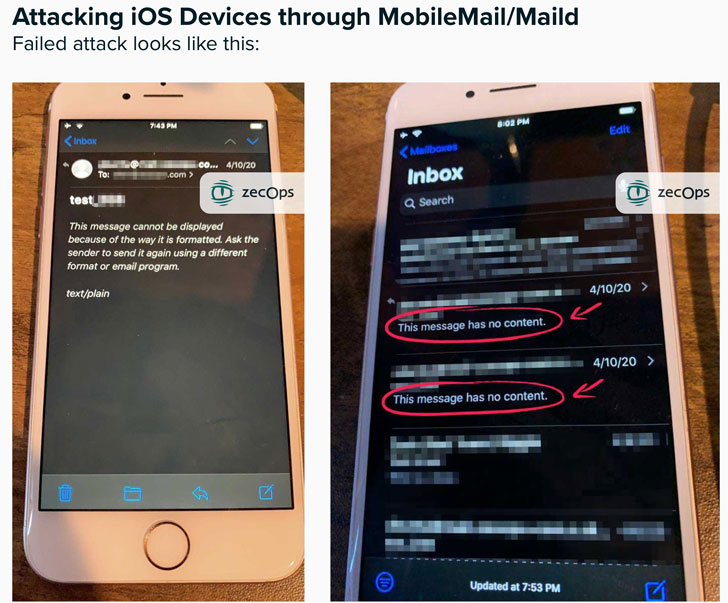
В стандартном приложении «Почта», которое идёт предустановленным на устройствах iPhone и iPad, эксперты обнаружили две критические уязвимости. В случае удачной эксплуатации удалённые атакующие могут получить полный контроль над устройством жертвы, просто отправив ей электронное письмо.

О проблемах безопасности в девайсах Apple сообщили специалисты компании ZecOps. Одна из брешей допускает запись за пределами границ, а вторая — удалённое переполнение буфера. Одну из описанных экспертами проблем безопасности можно использовать в атаке без всякого взаимодействия с пользователем.

Обе RCE-уязвимости находятся в библиотеке MIME приложения «Почта». Проэксплуатировать эти бреши можно в процессе обработки приложением email-контента.

Удивительно, но эти проблемы безопасности существуют в устройствах Apple последние восемь лет. Впервые они появились с выходом iOS 6, а сегодня затрагивают и последнюю версию операционной системы — iOS 13.4.1.

Хуже всего, что отдельные киберпреступные группы уже используют две уязвимости в реальных атаках.

«Нам удалось выяснить, что по меньшей мере шесть организаций затронуты этими уязвимостями. Также мы вышли на компанию, продающую эксплойты», — пишут исследователи.

Эксперты подчеркнули, что пользователи iPhone и iPad не смогут самостоятельно установить, атаковали ли их с помощью описанных уязвимостей. Всё дело в том, что злоумышленники удаляют вредоносное письмо сразу после получения полного контроля над устройством.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru