



0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

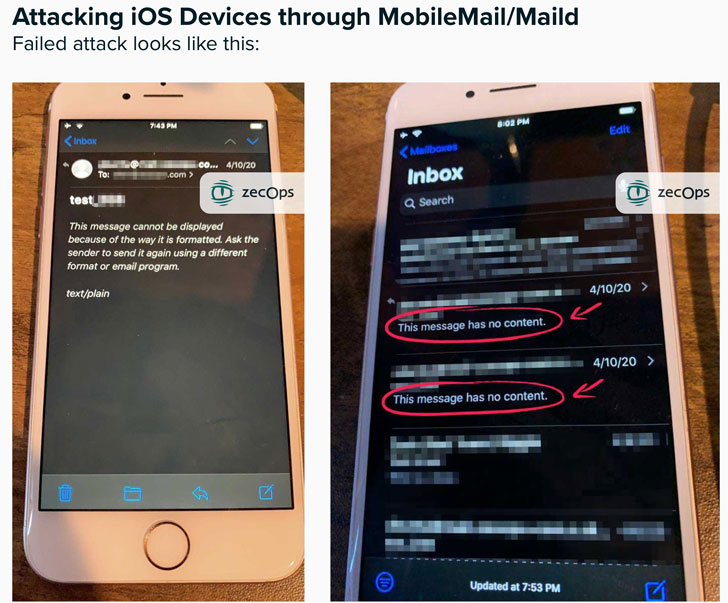
В стандартном приложении «Почта», которое идёт предустановленным на устройствах iPhone и iPad, эксперты обнаружили две критические уязвимости. В случае удачной эксплуатации удалённые атакующие могут получить полный контроль над устройством жертвы, просто отправив ей электронное письмо.

О проблемах безопасности в девайсах Apple сообщили специалисты компании ZecOps. Одна из брешей допускает запись за пределами границ, а вторая — удалённое переполнение буфера. Одну из описанных экспертами проблем безопасности можно использовать в атаке без всякого взаимодействия с пользователем.

Обе RCE-уязвимости находятся в библиотеке MIME приложения «Почта». Проэксплуатировать эти бреши можно в процессе обработки приложением email-контента.

Удивительно, но эти проблемы безопасности существуют в устройствах Apple последние восемь лет. Впервые они появились с выходом iOS 6, а сегодня затрагивают и последнюю версию операционной системы — iOS 13.4.1.

Хуже всего, что отдельные киберпреступные группы уже используют две уязвимости в реальных атаках.

«Нам удалось выяснить, что по меньшей мере шесть организаций затронуты этими уязвимостями. Также мы вышли на компанию, продающую эксплойты», — пишут исследователи.

Эксперты подчеркнули, что пользователи iPhone и iPad не смогут самостоятельно установить, атаковали ли их с помощью описанных уязвимостей. Всё дело в том, что злоумышленники удаляют вредоносное письмо сразу после получения полного контроля над устройством.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru