


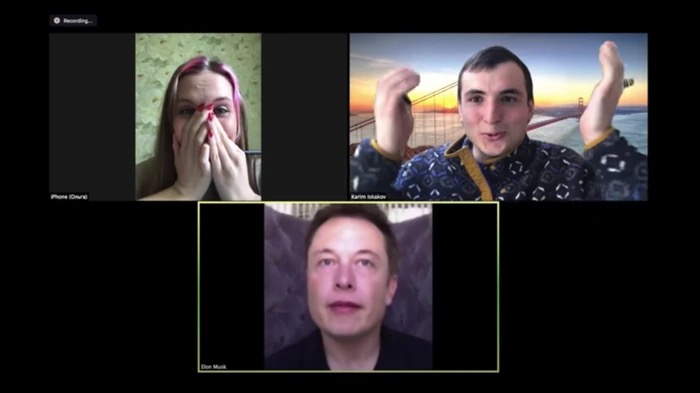

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Программист подставил себе лицо Илона Маска в видеоконференциях Zoom

Технологии дипфейков стали настолько продвинутыми, что теперь позволяют подставить себе лицо любого человека в режиме реального времени. При этом выглядит всё до определённой степени реалистично. Такой трюк продемонстрировал недавно один из специалистов.

Программист Али Алиев использовал открытый исходный код «First Order Motion Model for Image Animation», который написали специалисты Трентского университета.

Как правило, для успешной замены лица нужно «скормить» алгоритму несколько фотографий человека, которым вы хотите представиться. Однако в этом случае разработка позволяет подстраивать изображение в режиме реального времени.

Алиев опубликовал на YouTube видео, на котором он подставил себе лицо Илона Маска, после чего принимал участие в различных видеоконференциях Zoom для демонстрации эффекта.

Глаза и голова двигаются вполне правдоподобно, что позволяет на несколько секунд ввести собеседников в заблуждение. После этого, если участники видеозвонка присмотрятся, они без сомнений различат подделку.

Алиев разместил программу на GitHub, назвав её «Avatarify». Для использования вам потребуются знания программирования и мощный игровой компьютер.

Недавно мы опубликовали статью «Технологии Deepfake как угроза информационной безопасности», в которой вы найдёте больше информации об этих способах.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru