



Американцы потеряли $13 млн из-за связанного с COVID-19 мошенничества

Американцы потеряли $13 млн из-за связанного с COVID-19 мошенничества

Американцы потеряли $13 млн из-за связанного с COVID-19 мошенничества

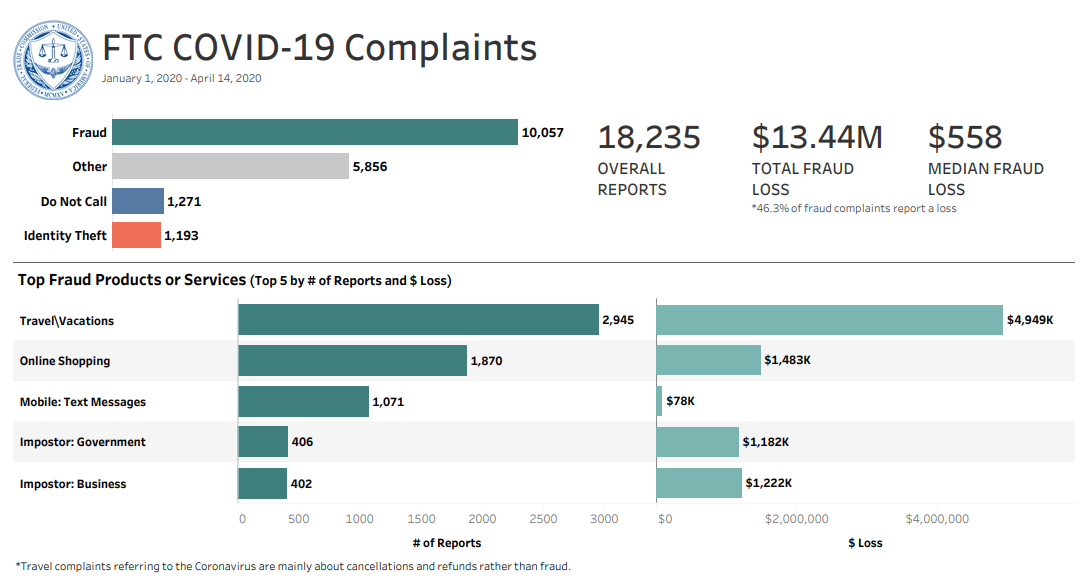
Связанное с пандемией коронавирусной инфекции COVID-19 мошенничество уже стоило американцам $13 миллионов (с 1 января по 13 апреля). Власти США предупреждают, что эти цифры продолжают расти.

Федеральная торговая комиссия (ФТК) подсчитала общую сумму потерь от мошеннических действий, в ходе которых злоумышленники прикрывались темой COVID-19.

Согласно официальной информации (PDF), самые популярные формы мошенничества связаны с туризмом и отдыхом — из-за них граждане Америки потеряли $4,7 миллионов. Онлайн-шопинг обосновался на втором месте, потери от него насчитывают $1,46 млн.

Третье место досталось фейковым деловым предложениям, благодаря которым американцы лишились в общей сумме $1,19 млн. Замыкают пятёрку мошенничество, связанное с интернет-услугами ($171 000), и вредоносные сообщения, пересылаемые через мессенджеры ($78 000).

В ФТК отметили, что данные актуальны на 13 апреля, однако стоит учитывать, что цифры постоянно растут, так как преступники продолжают эксплуатировать тему коронавируса в своих кампаниях.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru