



Американцы потеряли $13 млн из-за связанного с COVID-19 мошенничества

Американцы потеряли $13 млн из-за связанного с COVID-19 мошенничества

Американцы потеряли $13 млн из-за связанного с COVID-19 мошенничества

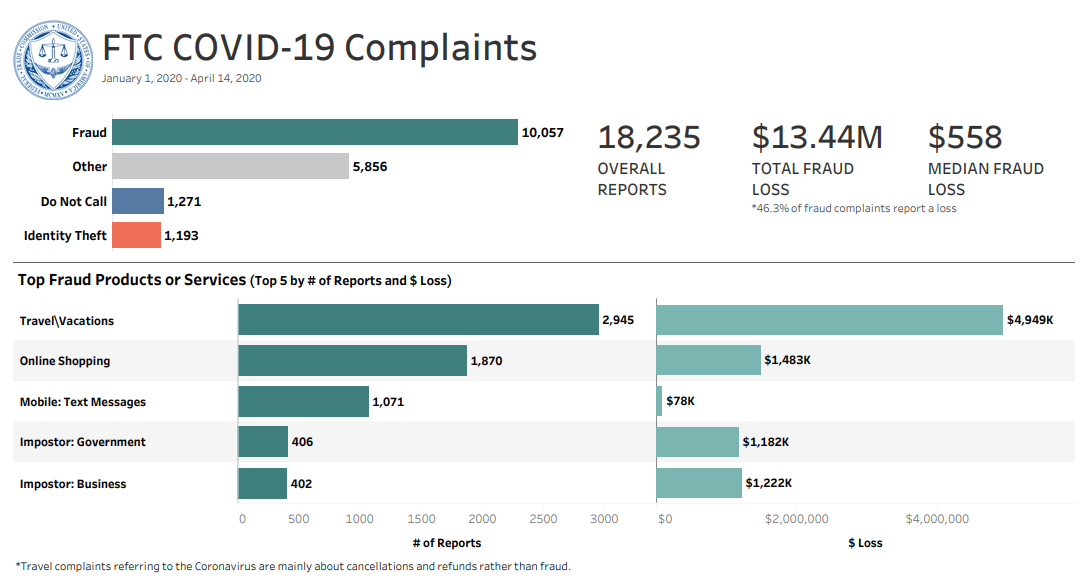
Связанное с пандемией коронавирусной инфекции COVID-19 мошенничество уже стоило американцам $13 миллионов (с 1 января по 13 апреля). Власти США предупреждают, что эти цифры продолжают расти.

Федеральная торговая комиссия (ФТК) подсчитала общую сумму потерь от мошеннических действий, в ходе которых злоумышленники прикрывались темой COVID-19.

Согласно официальной информации (PDF), самые популярные формы мошенничества связаны с туризмом и отдыхом — из-за них граждане Америки потеряли $4,7 миллионов. Онлайн-шопинг обосновался на втором месте, потери от него насчитывают $1,46 млн.

Третье место досталось фейковым деловым предложениям, благодаря которым американцы лишились в общей сумме $1,19 млн. Замыкают пятёрку мошенничество, связанное с интернет-услугами ($171 000), и вредоносные сообщения, пересылаемые через мессенджеры ($78 000).

В ФТК отметили, что данные актуальны на 13 апреля, однако стоит учитывать, что цифры постоянно растут, так как преступники продолжают эксплуатировать тему коронавируса в своих кампаниях.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru