



Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

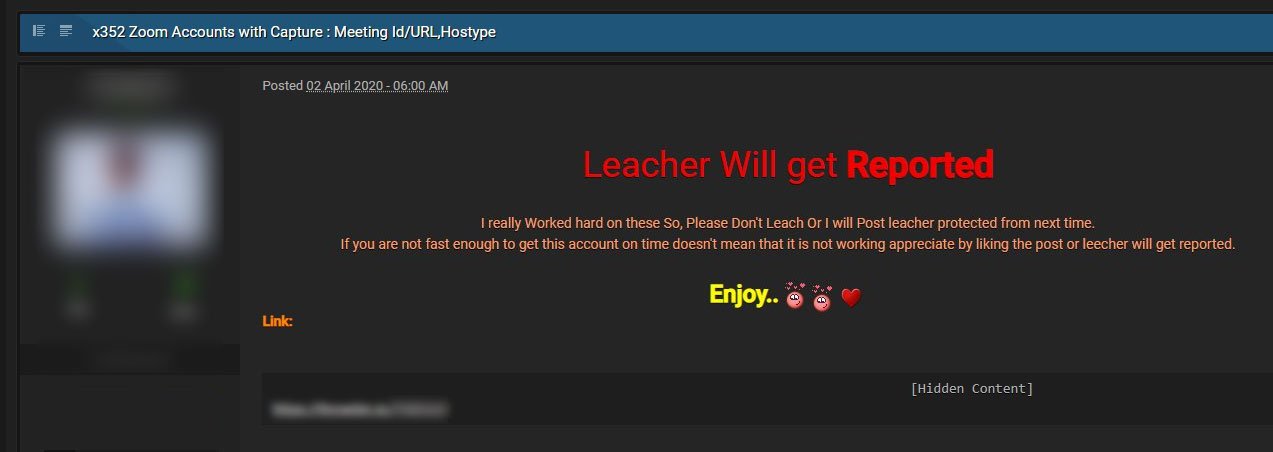
Киберпреступники продают на хакерских форумах и площадках дарквеба более 500 тыс. аккаунтов, принадлежащих пользователям популярного сервиса для видеоконференций Zoom. При этом за каждую учётную запись злоумышленники просят исключительно символичную сумму или вообще отдают бесплатно.

Очевидно, что выставленные на продажу учётные данные злоумышленники добыли с помощью атак вида credential stuffing: сначала преступники использовали базы утечек для подбора рабочих комбинаций «логин-пароль», а затем собрали актуальные учётные данные в список, который сейчас продаётся на хакерских форумах.

По мнению специалистов компании Cyble, преступники хотят укрепить свою репутацию в хакерской среде, именно поэтому они предлагают скомпрометированные данные почти даром.

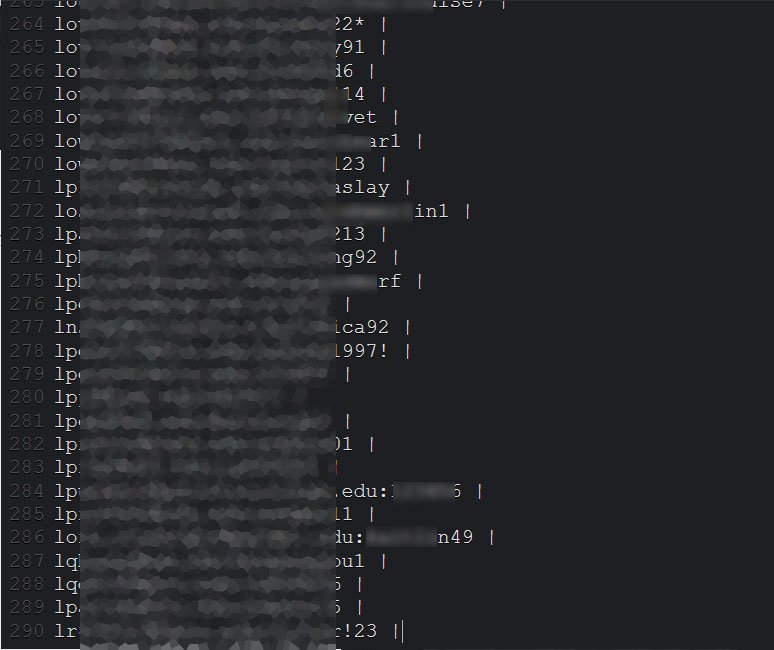
Доступ к аккаунтам пользователей передаётся через сайты, позволяющие делиться текстовыми данными. Злоумышленники публикуют на этих ресурсах адреса электронной почты и соответствующие им пароли.

На скриншоте ниже представлена часть опубликованных учётных данных, принадлежащих сотрудникам американских университетов.

Проанализировав часть продаваемых данных, эксперты заключили, что добрая их часть уже до этого фигурировала в старых утечках.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru