



Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Операторы нового вайпера представляются известными ИБ-экспертами

Стоящие за распространением нового вайпера злоумышленники прикрываются двумя крупными именами в сфере кибербезопасности. В результате действия этого вредоноса компьютер пользователя блокируется ещё до загрузки операционной системы Windows.

Жертвами нового вайпера стали любители бесплатного и взломанного софта. Загружая «крякнутые» программы с соответствующих сайтов, невнимательные пользователи установили в систему деструктивное приложение.

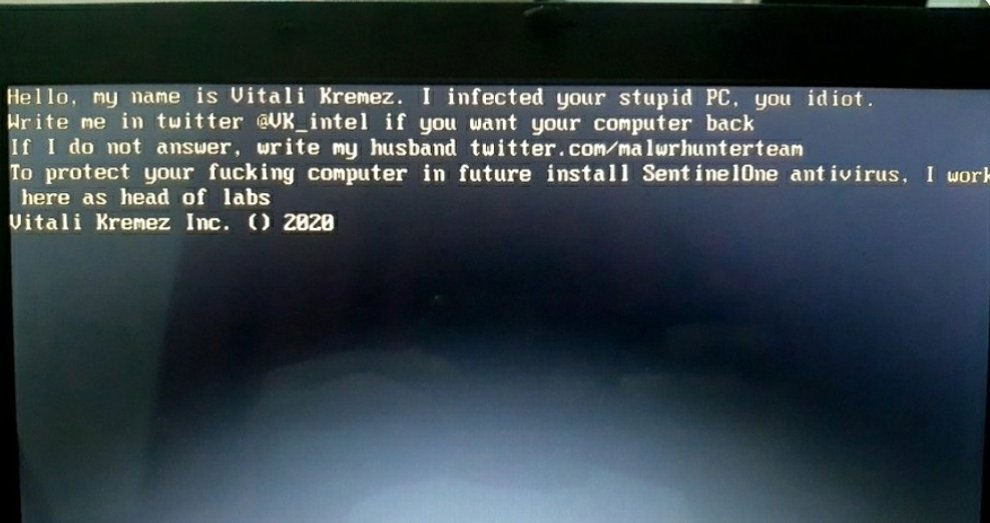
После перезагрузки поражённый вредоносом компьютер выводит сообщение злоумышленников, в котором утверждается, что за атакой стоит знаменитый исследователь Виталий Кремец и MalwareHunterTeam. Эти два имени широко известны в ИБ-среде; они, конечно, ничего общего с атаками они не имеют.

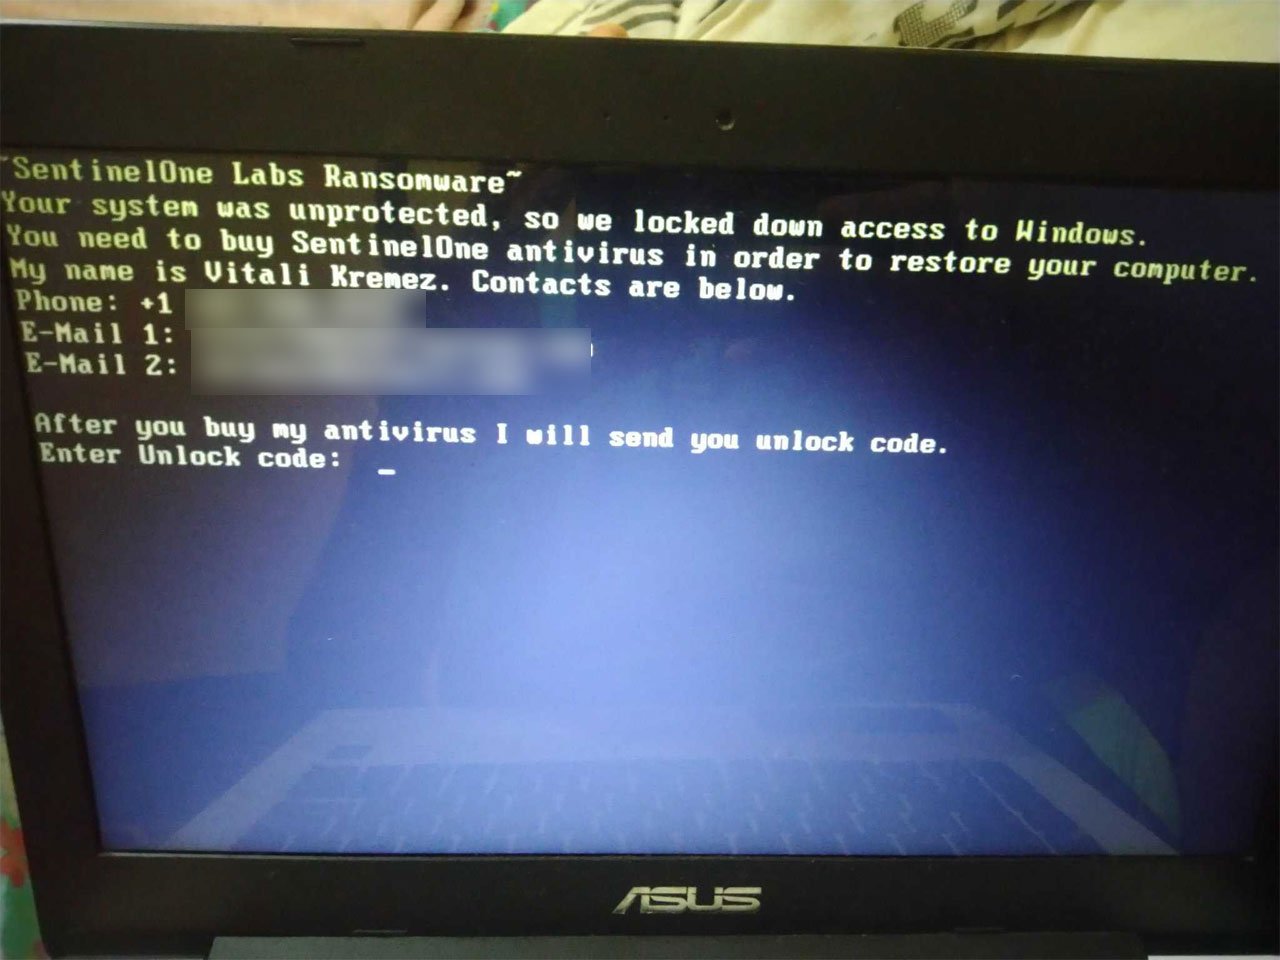
Эксперты также вышли и на другой вариант этого же вайпера, который представлялся «SentinelOne Labs Ransomware». В этом случае преступники пошли ещё дальше: опубликовали адрес электронной почты и номер телефона Виталия Кремеца.

Данная вредоносная программа представляет собой классический пример MBRLocker — вредонос блокирует главную загрузочную запись (MBR), из-за чего компьютер просто не может загрузить операционную систему.

Напомним, что в начале месяца специалисты обнаружили новую деструктивную программу для Windows, получившую имя «Coronavirus». Этот зловред использует тему COVID-19 и перезаписывает MBR.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru