



Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

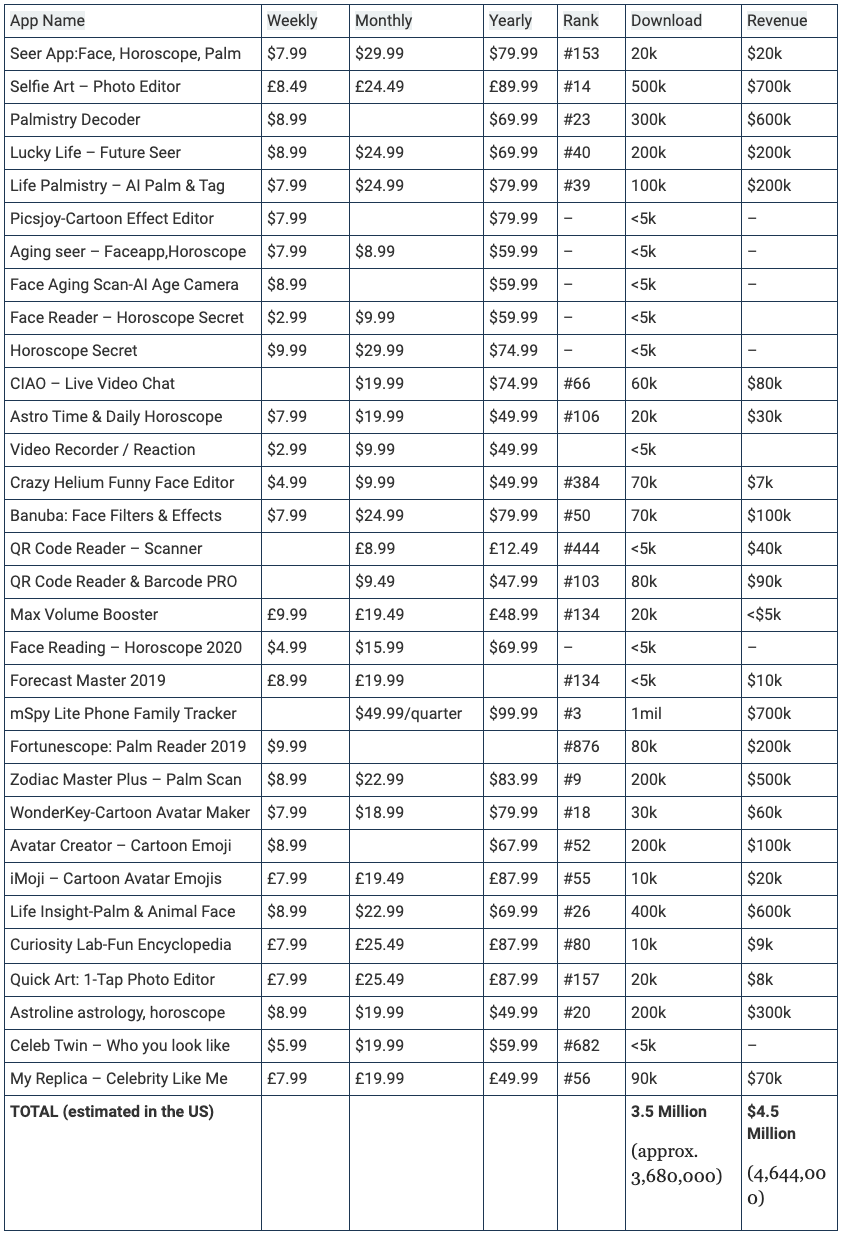
Разработчики мобильных приложений класса fleeceware используют официальный магазин Apple App Store в качестве платформы для распространения своего мошеннического софта. По данным исследователей, злоумышленникам удалось установить свои программы на iPhone и iPad, принадлежащие 3,5 миллионам пользователей.

Для тех, кто не в курсе, fleeceware — это специальный вид приложений, использующих механизм подписки в злонамеренных целях. Сначала они пытаются привлечь внимание пользователя бесплатным пробным периодом, а потом списывают деньги даже после удаления.

Строго говоря, эксперты на сегодняшний день не относят fleeceware к классу вредоносов. Их принято считать нежелательными программами. Тем не менее этот софт используется для введения пользователей в заблуждение. Обещая программы бесплатно (или иногда за несколько долларов), злоумышленники снимают потом сотни долларов со счёта невнимательного владельца мобильного устройства.

Ранее с этим классов приложений сталкивались пользователи Android. В январе, например, в Google Play Store нашли fleeceware, которые установили 600 миллионов пользователей.

Теперь разработчики нежелательного софта атакуют владельцев iPhone и iPad. Исследователи нашли в официальном магазине App Store 32 приложения, которые успели скачать 3 680 000 пользователей.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru