



Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Разработчики мобильных приложений класса fleeceware используют официальный магазин Apple App Store в качестве платформы для распространения своего мошеннического софта. По данным исследователей, злоумышленникам удалось установить свои программы на iPhone и iPad, принадлежащие 3,5 миллионам пользователей.

Для тех, кто не в курсе, fleeceware — это специальный вид приложений, использующих механизм подписки в злонамеренных целях. Сначала они пытаются привлечь внимание пользователя бесплатным пробным периодом, а потом списывают деньги даже после удаления.

Строго говоря, эксперты на сегодняшний день не относят fleeceware к классу вредоносов. Их принято считать нежелательными программами. Тем не менее этот софт используется для введения пользователей в заблуждение. Обещая программы бесплатно (или иногда за несколько долларов), злоумышленники снимают потом сотни долларов со счёта невнимательного владельца мобильного устройства.

Ранее с этим классов приложений сталкивались пользователи Android. В январе, например, в Google Play Store нашли fleeceware, которые установили 600 миллионов пользователей.

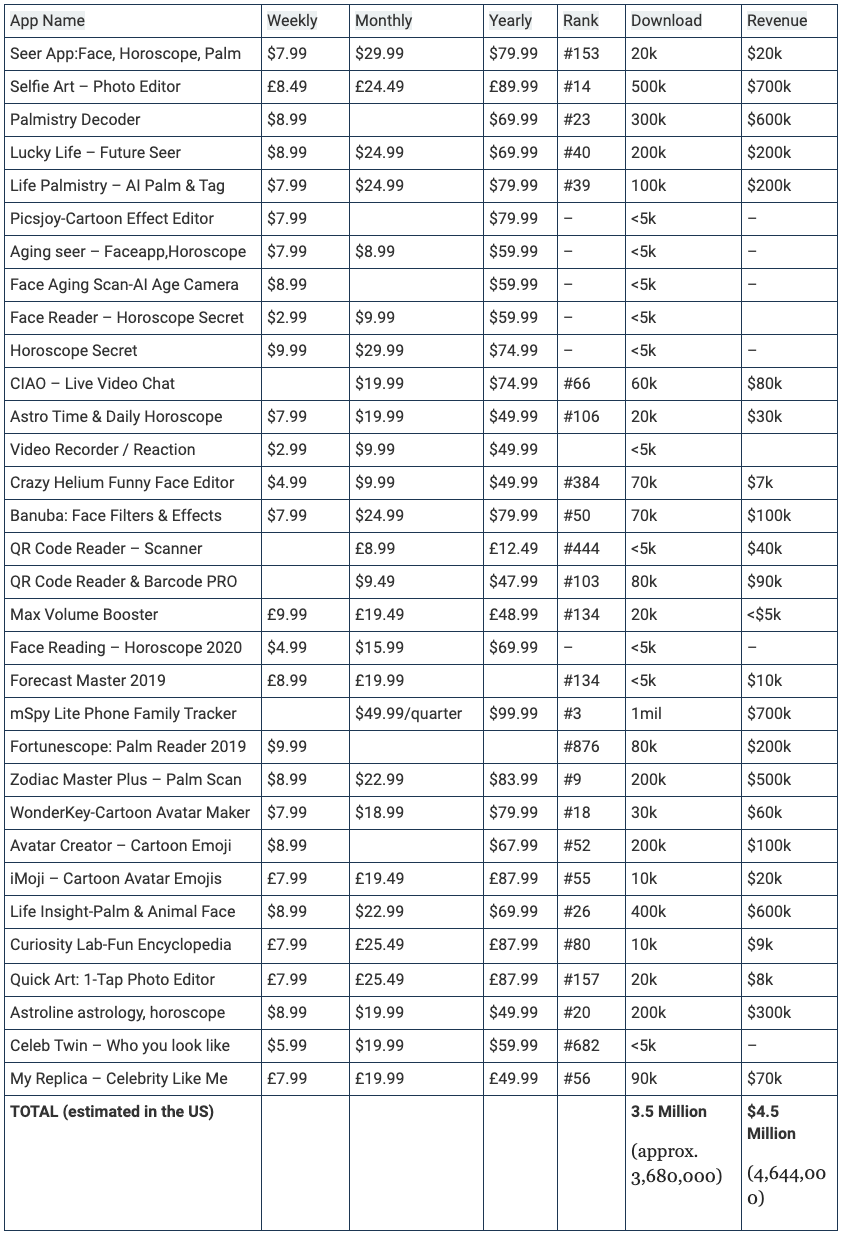
Теперь разработчики нежелательного софта атакуют владельцев iPhone и iPad. Исследователи нашли в официальном магазине App Store 32 приложения, которые успели скачать 3 680 000 пользователей.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru