



Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

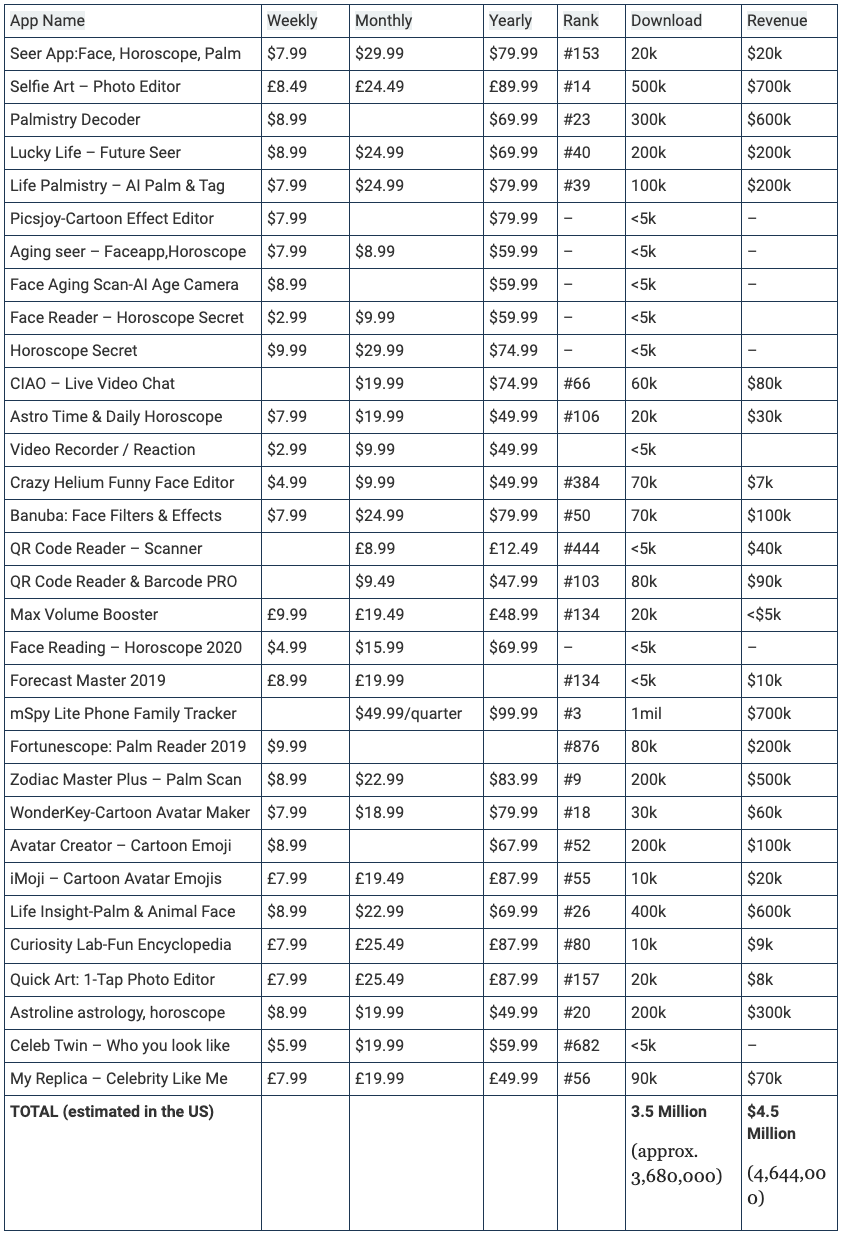
Разработчики мобильных приложений класса fleeceware используют официальный магазин Apple App Store в качестве платформы для распространения своего мошеннического софта. По данным исследователей, злоумышленникам удалось установить свои программы на iPhone и iPad, принадлежащие 3,5 миллионам пользователей.

Для тех, кто не в курсе, fleeceware — это специальный вид приложений, использующих механизм подписки в злонамеренных целях. Сначала они пытаются привлечь внимание пользователя бесплатным пробным периодом, а потом списывают деньги даже после удаления.

Строго говоря, эксперты на сегодняшний день не относят fleeceware к классу вредоносов. Их принято считать нежелательными программами. Тем не менее этот софт используется для введения пользователей в заблуждение. Обещая программы бесплатно (или иногда за несколько долларов), злоумышленники снимают потом сотни долларов со счёта невнимательного владельца мобильного устройства.

Ранее с этим классов приложений сталкивались пользователи Android. В январе, например, в Google Play Store нашли fleeceware, которые установили 600 миллионов пользователей.

Теперь разработчики нежелательного софта атакуют владельцев iPhone и iPad. Исследователи нашли в официальном магазине App Store 32 приложения, которые успели скачать 3 680 000 пользователей.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru