



Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Приложения класса fleeceware установили 3,6 млн владельцев iPhone и iPad

Разработчики мобильных приложений класса fleeceware используют официальный магазин Apple App Store в качестве платформы для распространения своего мошеннического софта. По данным исследователей, злоумышленникам удалось установить свои программы на iPhone и iPad, принадлежащие 3,5 миллионам пользователей.

Для тех, кто не в курсе, fleeceware — это специальный вид приложений, использующих механизм подписки в злонамеренных целях. Сначала они пытаются привлечь внимание пользователя бесплатным пробным периодом, а потом списывают деньги даже после удаления.

Строго говоря, эксперты на сегодняшний день не относят fleeceware к классу вредоносов. Их принято считать нежелательными программами. Тем не менее этот софт используется для введения пользователей в заблуждение. Обещая программы бесплатно (или иногда за несколько долларов), злоумышленники снимают потом сотни долларов со счёта невнимательного владельца мобильного устройства.

Ранее с этим классов приложений сталкивались пользователи Android. В январе, например, в Google Play Store нашли fleeceware, которые установили 600 миллионов пользователей.

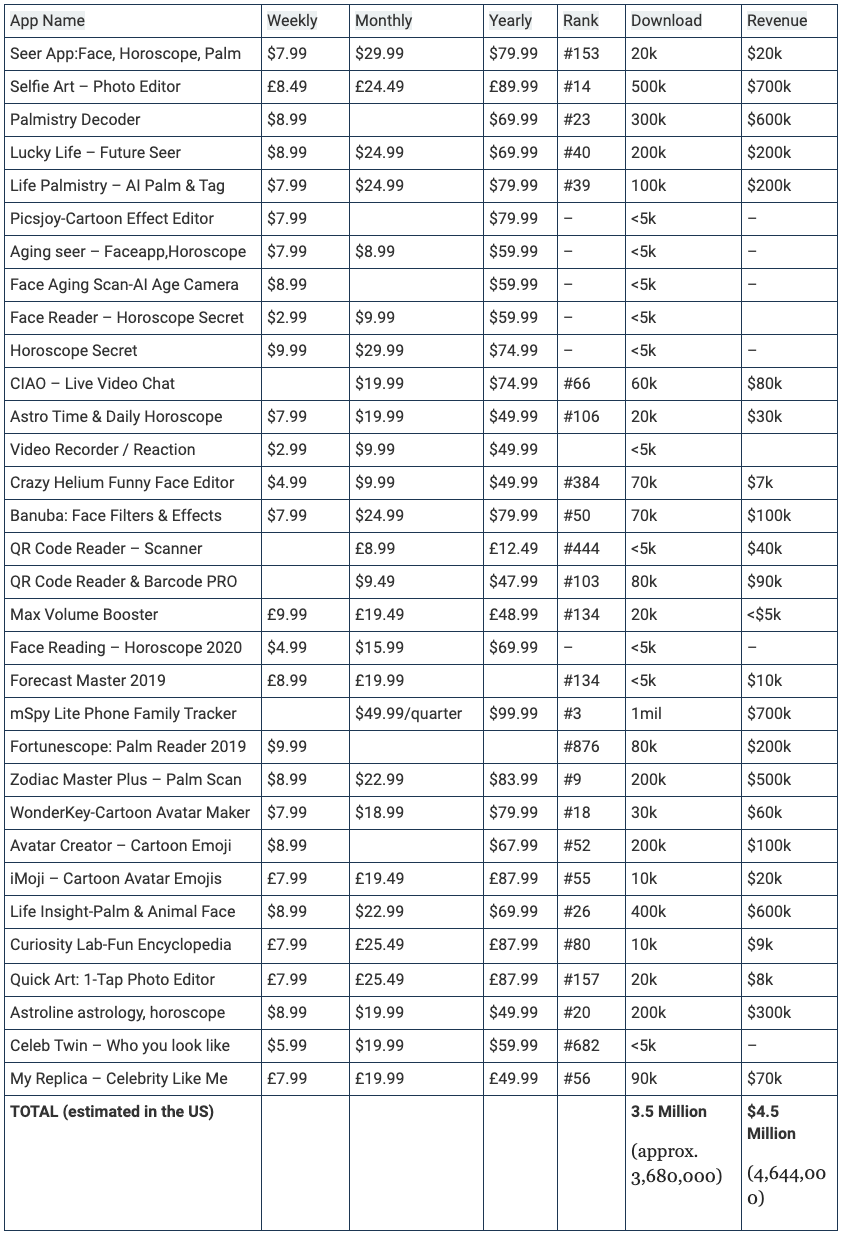
Теперь разработчики нежелательного софта атакуют владельцев iPhone и iPad. Исследователи нашли в официальном магазине App Store 32 приложения, которые успели скачать 3 680 000 пользователей.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru