



Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

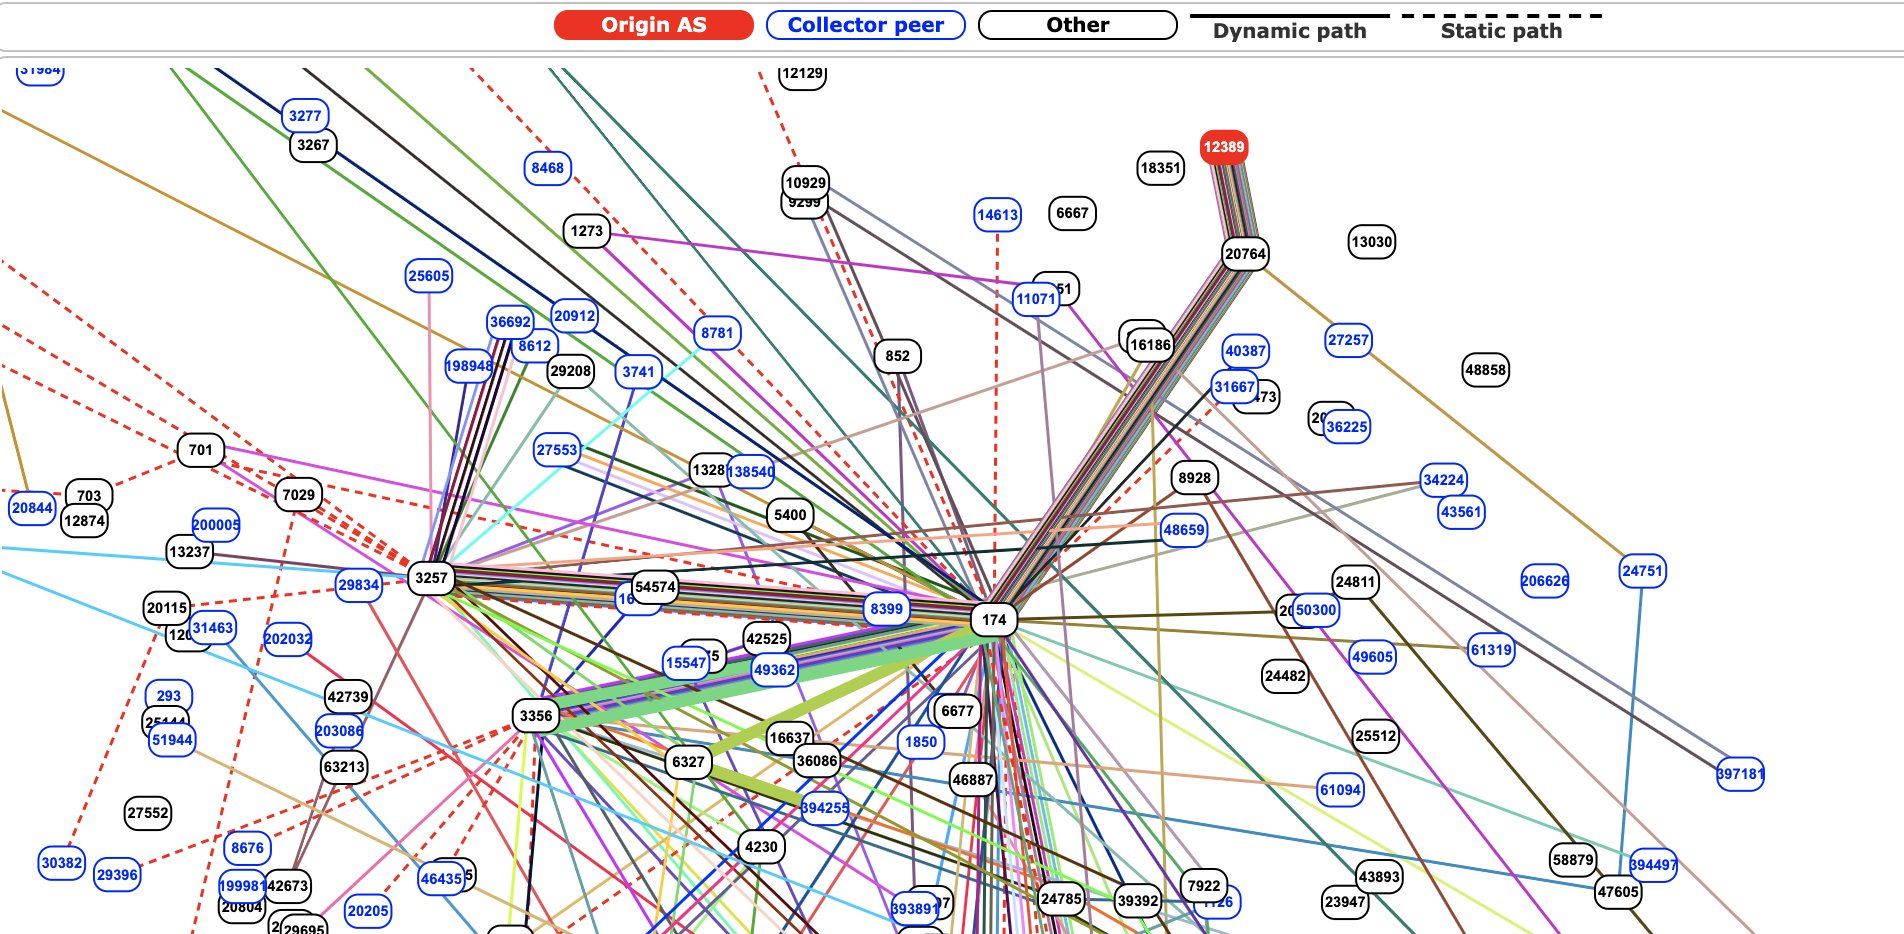
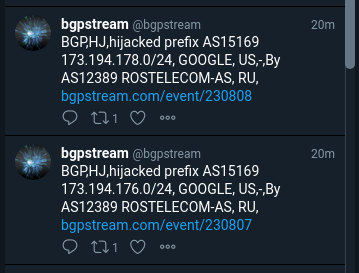
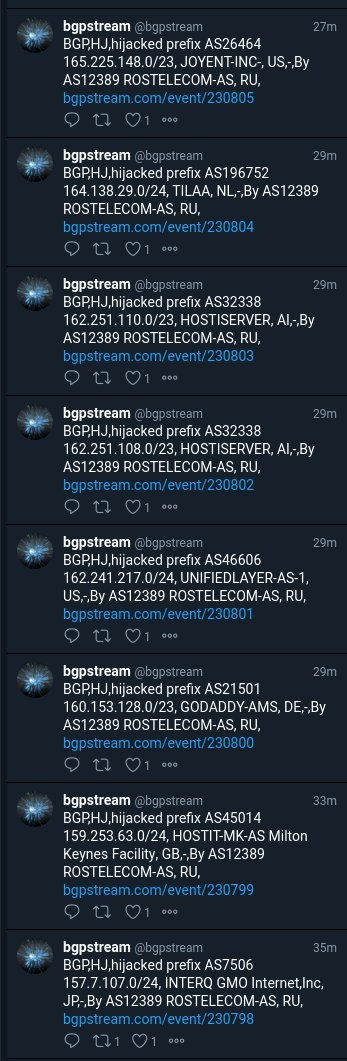
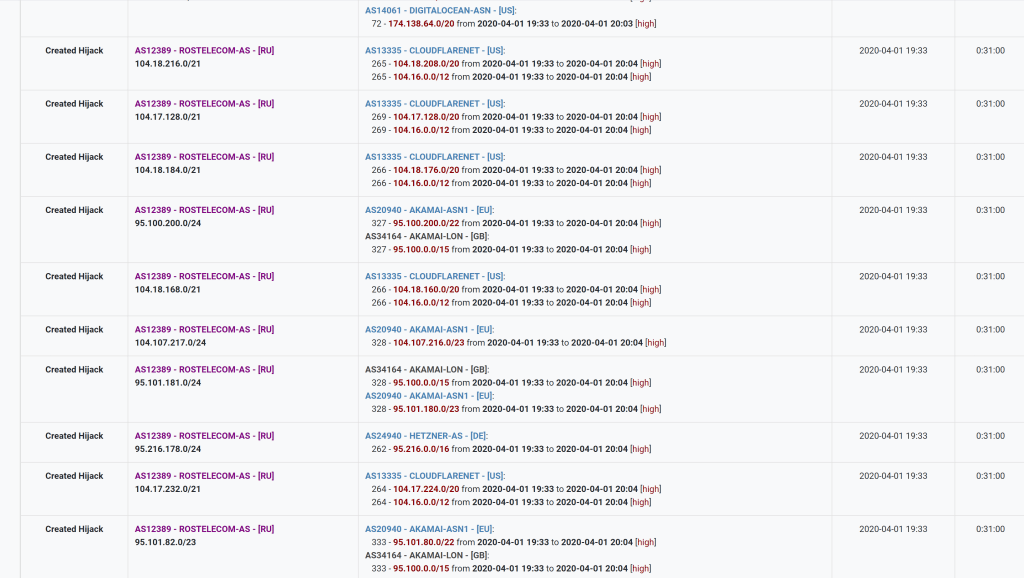
Российский национальный провайдер «Ростелеком» вовлечён в очередной инцидент с перехватом трафика более двухсот сетей доставки содержимого (CDN) и крупных облачных хостеров вроде Google, Amazon, Facebook, Akamai, Cloudflare, GoDaddy и Digital Ocean.

Приблизительно на протяжении часа были затронуты более 8 800 маршрутов обмена трафиком, исходящие от 200 сетей. Эксперты считают, что это BGP hijacking (захват IP-адресов).

Согласно ресурсу BGPmon.net, 1 апреля сервис зафиксировал BGP hijack, это произошло в 19:27:28.

Чуть позже исследователь, известный в Twitter под псевдонимом James_inthe_box, также сообщил о перехвате трафика.

Данным вопросом заинтересовались эксперты компании Qrator Labs, которые представили своё видение ситуации.

«1 апреля крупнейший российский провайдер ‘Ростелеком’ использовал префиксы, принадлежащие интранет-гигантам: Akamai, Cloudflare, Hetzner, Digital Ocean, Amazon AWS», — гласит отчёт.

В целом инциденты вроде BGP hijacking довольно опасны, поскольку большое количество трафика можно перенаправить таким образом, чтобы у киберпреступников была возможность проанализировать и расшифровать его.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru