



Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Российский национальный провайдер «Ростелеком» вовлечён в очередной инцидент с перехватом трафика более двухсот сетей доставки содержимого (CDN) и крупных облачных хостеров вроде Google, Amazon, Facebook, Akamai, Cloudflare, GoDaddy и Digital Ocean.

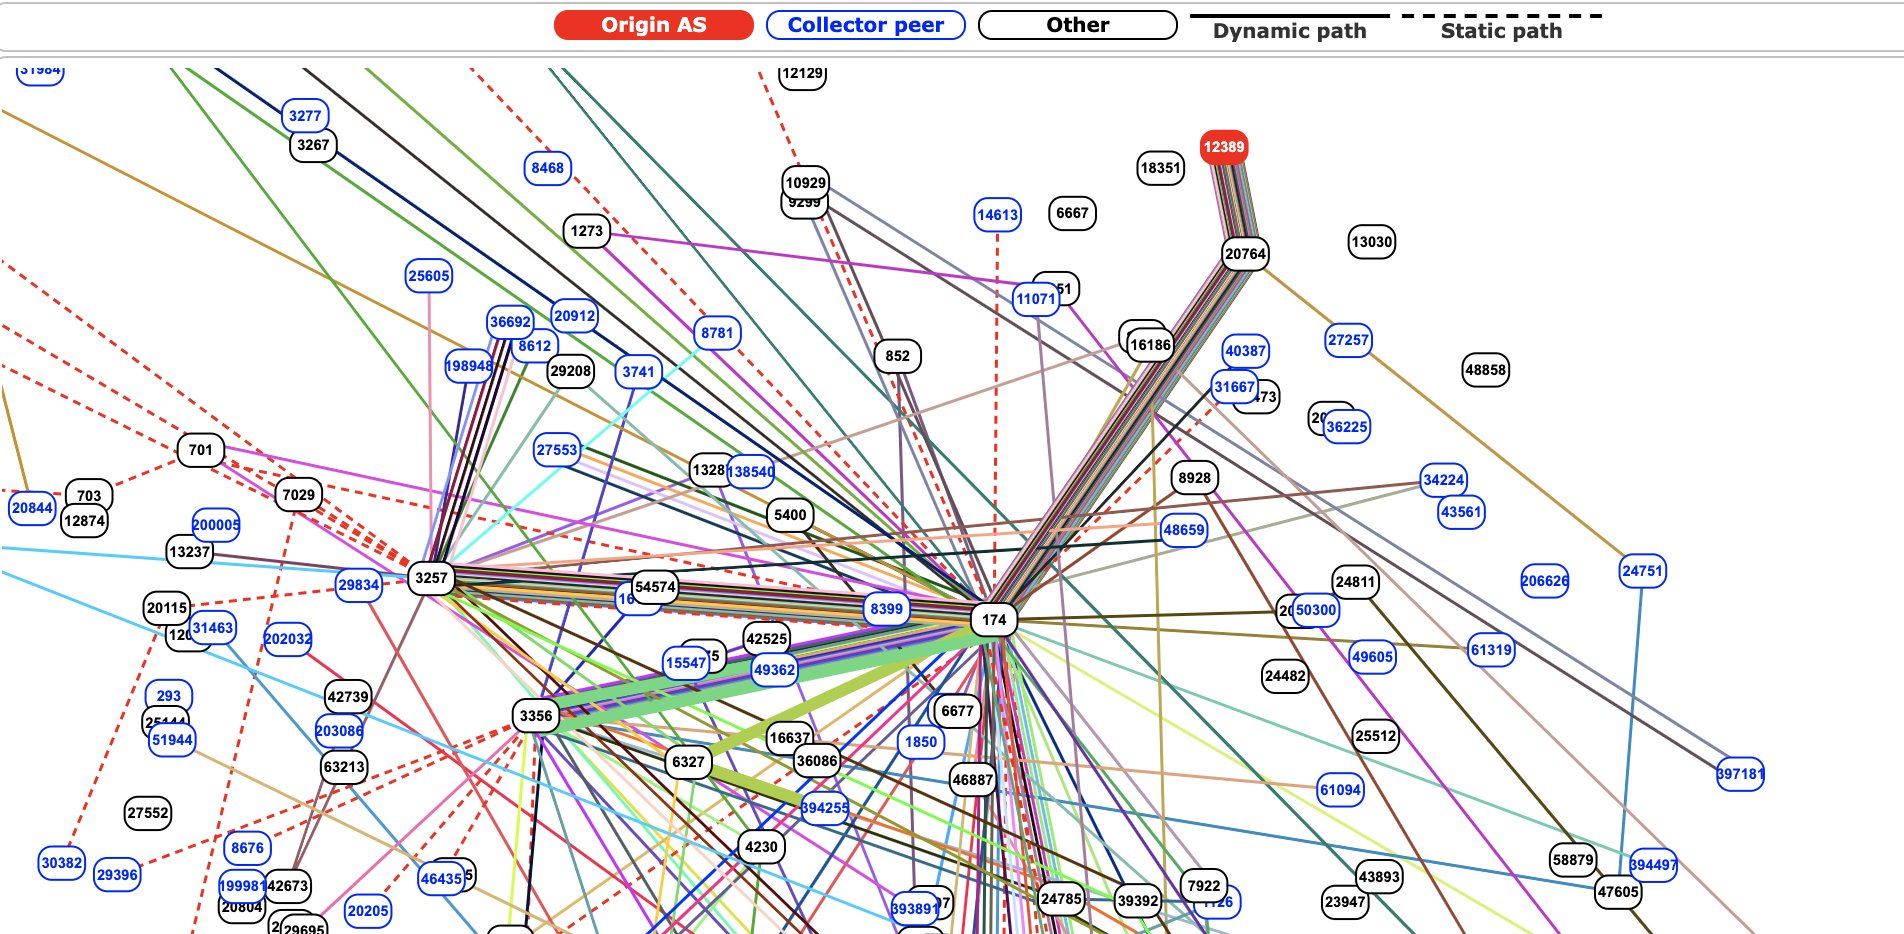
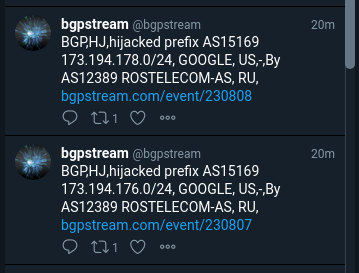
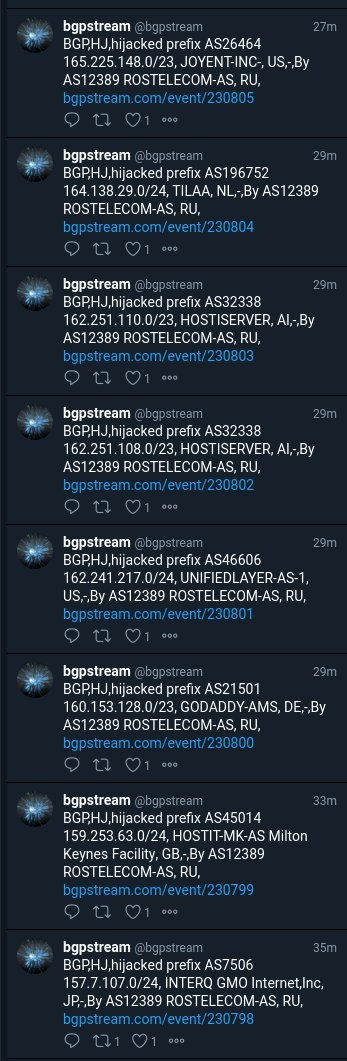
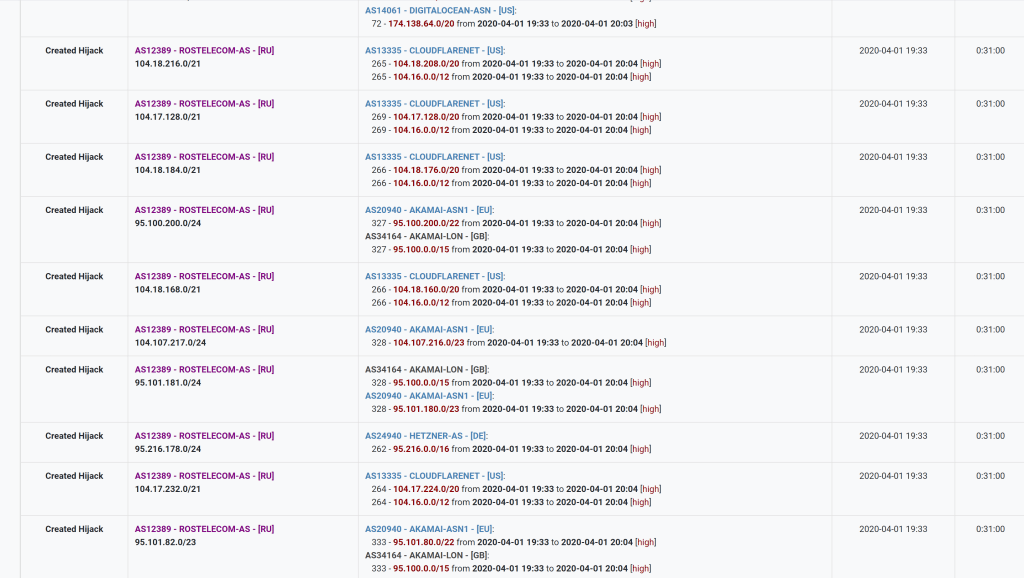
Приблизительно на протяжении часа были затронуты более 8 800 маршрутов обмена трафиком, исходящие от 200 сетей. Эксперты считают, что это BGP hijacking (захват IP-адресов).

Согласно ресурсу BGPmon.net, 1 апреля сервис зафиксировал BGP hijack, это произошло в 19:27:28.

Чуть позже исследователь, известный в Twitter под псевдонимом James_inthe_box, также сообщил о перехвате трафика.

Данным вопросом заинтересовались эксперты компании Qrator Labs, которые представили своё видение ситуации.

«1 апреля крупнейший российский провайдер ‘Ростелеком’ использовал префиксы, принадлежащие интранет-гигантам: Akamai, Cloudflare, Hetzner, Digital Ocean, Amazon AWS», — гласит отчёт.

В целом инциденты вроде BGP hijacking довольно опасны, поскольку большое количество трафика можно перенаправить таким образом, чтобы у киберпреступников была возможность проанализировать и расшифровать его.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru