



Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новый вайпер Coronavirus выводит Windows-компьютеры из строя

Новая деструктивная программа для Windows, получившая имя «Coronavirus», использует тему COVID-19 и перезаписывает главную загрузочную запись (MBR). Принципом действия свежий зловред похож на NotPetya.

В 2017 NotPetya деструктивная деятельность привела к серьёзным финансовым потерям во всём мире.

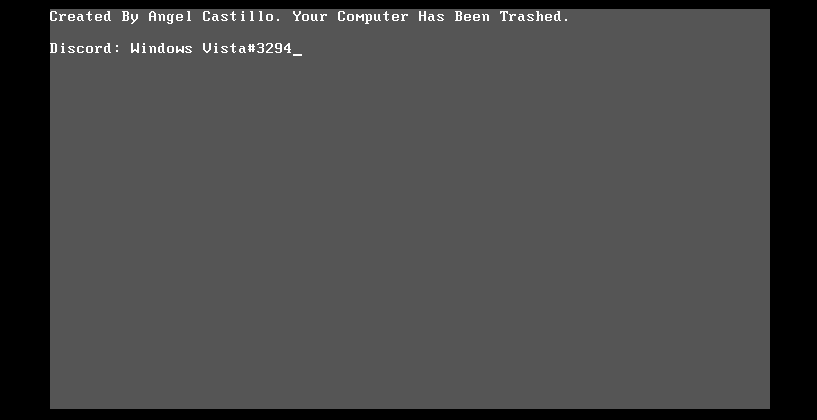
По словам команды исследователей SonicWall Capture Labs Threat, свежий вайпер действует таким же образом. Жертвы вредоноса «Coronavirus» наблюдают серый экран, мигающий курсор и короткое сообщение: «Ваш компьютер испорчен».

Само собой, авторы вайпера специально использовали яркое имя, отражающее текущее положение дел, чтобы повысить вероятность запуска вредоносной программы.

Для загрузки на компьютер жертвы используются сразу несколько популярных методов: вложение с электронным письмом, доставка файла с сервера или маскировка под легитимное приложение.

После запуска вайпер копирует во временную папку ряд вспомогательных файлов. Далее вредоносная программа пытается отключить контроль учётных записей пользователей (UAC) и Диспетчер процессов Windows.

Согласно отчёту специалистов, вайпер меняет обои рабочего стола жертвы и запрещает с помощью настроек менять их.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru