



Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft работает над патчем, который устранит целый класс уязвимостей, тянущихся за операционной системой Windows более двадцати лет. Процесс непростой, однако техногигант обещает выпустить апдейт в ближайшее время.

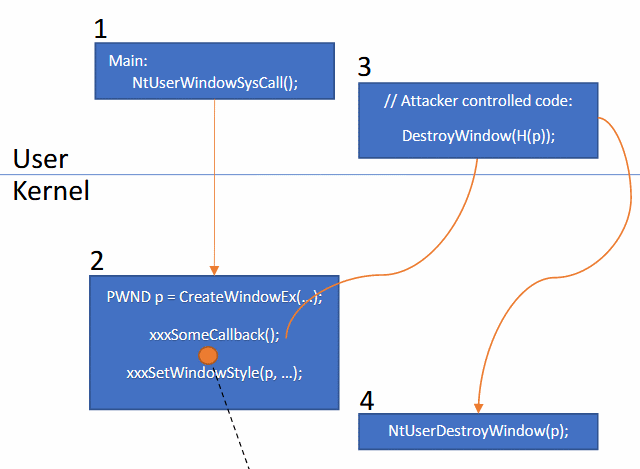
Внимание к этой проблеме привлёк (PDF) израильский исследователь в области кибербезопасности Гил Дабах. Именно он описал 25 багов, а также создал PoC-код.

В частности, Дабах указал на поверхность атаки, которая присутствует в Windows с середины 90-х. Класс уязвимостей затрагивает компонент операционной системы, известный как Win32k.

Win32k управляет пользовательским интерфейсом на 32-битных Windows, а также отвечает за взаимодействие между элементами интерфейса, драйверами и ядром ОС.

На сегодняшний день Win32k поставляется даже с 64-битными системами, позволяя устаревшим приложениям работать в современных системах. Однако проблема заключается в том, как компонент используется ОС.

Изначально Win32k запускался в пространстве пользователя, однако позже Microsoft поняла, что столь важный компонент должен работать на более защищённом уровне ядра. Здесь разработчики столкнулись с проблемой — переписать компонент, не сломав обратную совместимость 32-битных приложений, оказалось непросто.

Сегодня Win32k представляет собой что-то невразумительное. Некоторые операции осуществляются на уровне ядра, другие используют старые компоненты.

Злоумышленники довольно быстро обратили внимание на проблемы безопасности. Более чем за десять лет специалисты описали множество методов внедрения вредоносного кода.

Само собой, Microsoft столкнулась с непростой ситуацией по части патчинга этих брешей. Однако представители корпорации обещают скоро решить все связанные с Win32k проблемы.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru