



Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft работает над патчем, который устранит целый класс уязвимостей, тянущихся за операционной системой Windows более двадцати лет. Процесс непростой, однако техногигант обещает выпустить апдейт в ближайшее время.

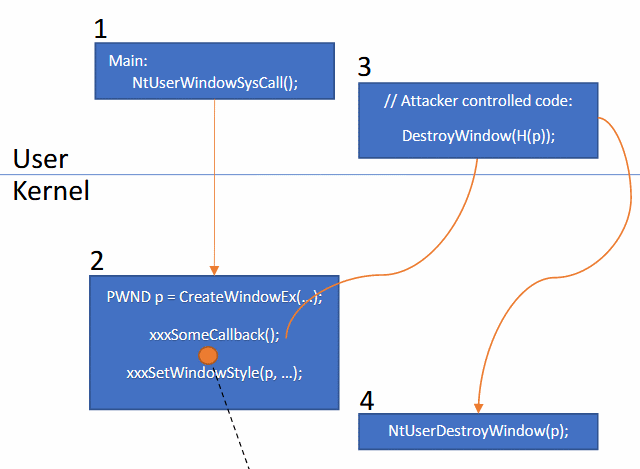
Внимание к этой проблеме привлёк (PDF) израильский исследователь в области кибербезопасности Гил Дабах. Именно он описал 25 багов, а также создал PoC-код.

В частности, Дабах указал на поверхность атаки, которая присутствует в Windows с середины 90-х. Класс уязвимостей затрагивает компонент операционной системы, известный как Win32k.

Win32k управляет пользовательским интерфейсом на 32-битных Windows, а также отвечает за взаимодействие между элементами интерфейса, драйверами и ядром ОС.

На сегодняшний день Win32k поставляется даже с 64-битными системами, позволяя устаревшим приложениям работать в современных системах. Однако проблема заключается в том, как компонент используется ОС.

Изначально Win32k запускался в пространстве пользователя, однако позже Microsoft поняла, что столь важный компонент должен работать на более защищённом уровне ядра. Здесь разработчики столкнулись с проблемой — переписать компонент, не сломав обратную совместимость 32-битных приложений, оказалось непросто.

Сегодня Win32k представляет собой что-то невразумительное. Некоторые операции осуществляются на уровне ядра, другие используют старые компоненты.

Злоумышленники довольно быстро обратили внимание на проблемы безопасности. Более чем за десять лет специалисты описали множество методов внедрения вредоносного кода.

Само собой, Microsoft столкнулась с непростой ситуацией по части патчинга этих брешей. Однако представители корпорации обещают скоро решить все связанные с Win32k проблемы.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru