



Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

Ваш коллега инфицирован COVID-19, гласит новая фишинговая схема

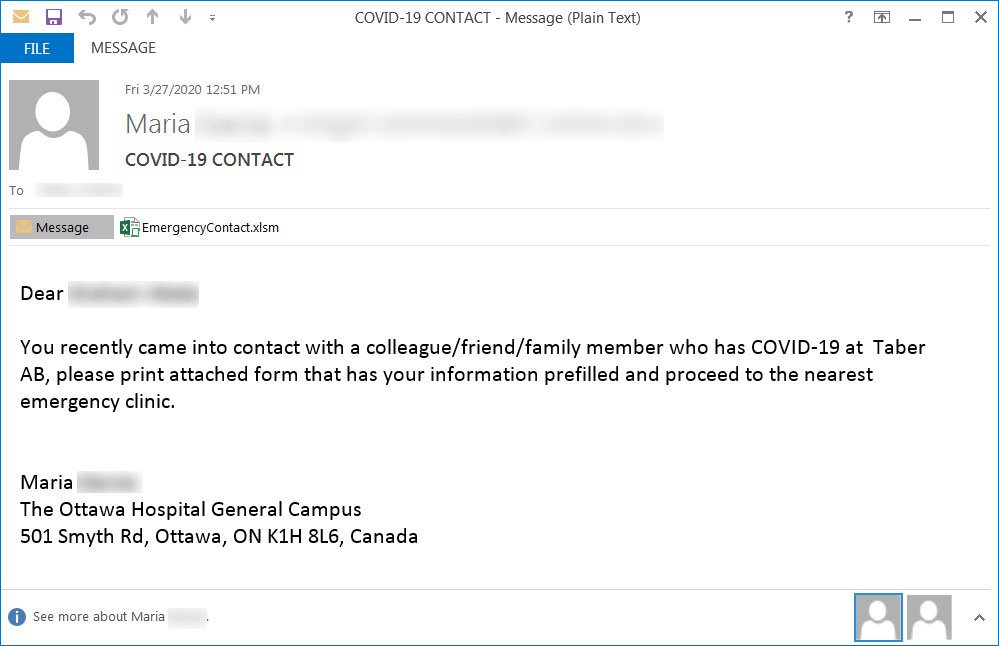
Киберпреступники по-новому используют тему нового коронавируса COVID-19: фишинговые письма приходят якобы от местных медучреждений и утверждают, что получатель какое-то время находился рядом с источником вируса.

Злоумышленники пытаются запугать сотрудников организаций и убедить их в том, что у членов их семей, коллег и друзей диагностировали новый коронавирус.

Следуя логике, фишеры убедительно рекомендуют получателю письма провериться самому. Для этого прикрепляется специальное вложение «EmergencyContact.xlsm», которое необходимо распечатать и принести в ближайшую больницу.

При открытии файлы пользователь должен будет разрешить выполнение определённого контента, после чего в систему установится вредоносная программа.

«Если пользователь разрешит выполнение контента в документе, он загрузит и запустит вредоносную составляющую», — пишут специалисты.

Сам вредонос внедряет множество процессов в легитимные потоки вроде msiexec.exe — это помогает ему уходить от обнаружения антивирусными программами. После этого зловред будет пытаться похитить цифровую валюту жертвы.

К сожалению, это одна из многочисленных вредоносных кампаний, использующих тему коронавируса. В середине марта было зафиксировано 2500 атак в сутки, в ходе которых злоумышленники тоже эксплуатировали COVID-19.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru