



Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

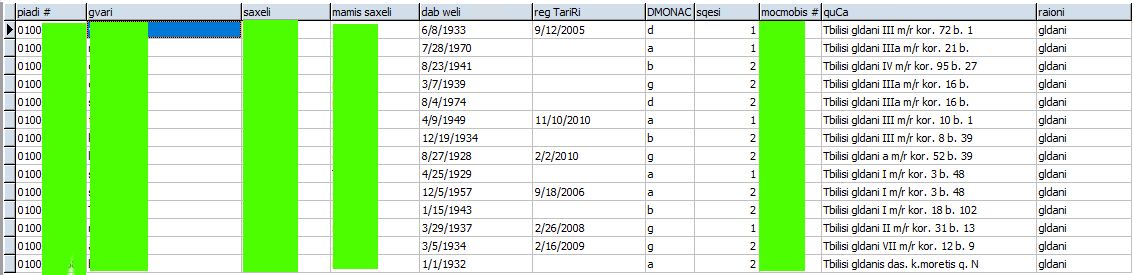
Информация, принадлежащая более чем 4,9 млн грузинских избирателей (включая уже покойных граждан), была опубликована на одном из хакерских форумов. Пока непонятно, является ли опубликовавший посредником или он сам скомпрометировал данные.

Среди слитых персональных данных: ФИО, домашние адреса, даты рождения, идентификационные и телефонные номера. Всё это было упаковано в MDB-файл размером 1,04 Гб.

Опубликованную информацию заметили специалисты сервиса Under the Breach, специализирующегося на мониторинге и предотвращении утечек. В базе данных было 4 934 863 записи, однако авторы не утруждали себя актуализацией информации.

На одном из опубликованных скриншотов видно, что в БД находились данные миллионов ныне покойных граждан.

Выложивший базу пользователь утверждает, что все данные были взяты с официального правительственного ресурса voters.cec.gov.ge. Предполагается, что конфиденциальную информацию удалось достать либо с помощью брутфорс-атаки на сам сайт, либо через соответствующее приложение для Android.

Напомним, что парламентские выборы в Грузии запланированы на октябрь 2020 года.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru